[ITmedia News] 人気Web制作ツール「Studio」全ユーザーの情報漏えいか フォームに送信された内容、外部APIキーなども
著者
 岡田有花
[ITmedia]
ノーコードWeb制作プラットフォーム「Studio」を運営するStudio社は10月16日、同社が利用するクラウド環境に第三者による不正アクセスがあり、Studioに登録しているすべてのユーザーの情報が外部に流出した可能性があると発表した。
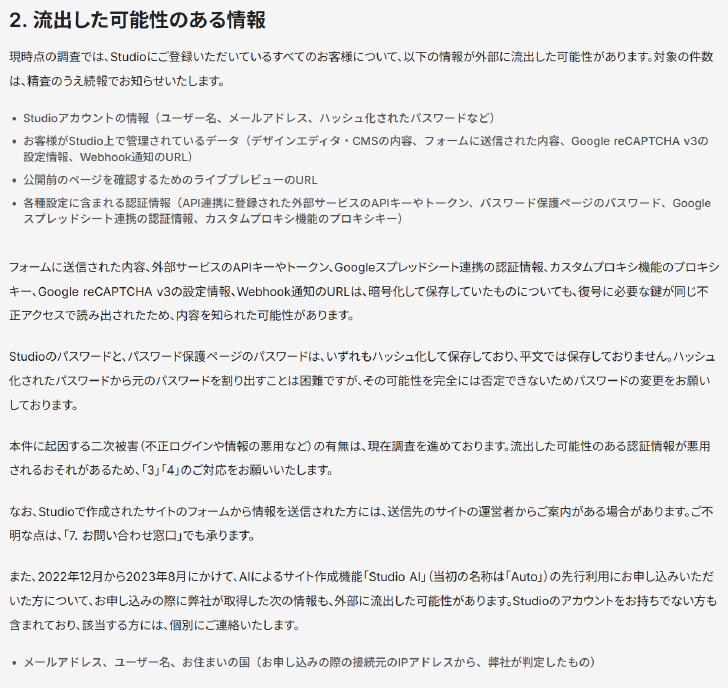
対象は、アカウント情報のほか、フォームに送信された内容や外部サービスのAPIキーなど広範囲。件数は精査し、続報で公表する。
第三者がデータを取得した事実は確認できていないが、取得されたものとみなして対応を進めている。
脆弱性を突かれ不正アクセス、発覚・対処まで約2週間
Studioは、ノーコードでWebサイトを構築できるプラットフォームで、スタートアップや中小企業のコーポレートサイトを中心に広く使われており、ユーザー数は90万人以上(2026年7月の発表より)。デザインエディタやCMS、フォーム、外部サービスとのAPI連携やGoogleスプレッドシート連携などの機能を備えている。
今回、一部機能の脆弱性を悪用して同社のクラウド環境に不正にアクセスされ、環境内のデータが外部から取得できる状態になっていた。
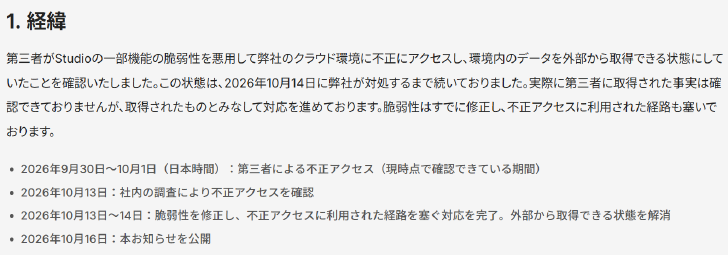
現時点で確認している不正アクセスの期間は9月30日から10月1日。10月13日、社内の調査で不正アクセスを確認。14日までに脆弱性を修正して経路を塞いだ。データを外部から取得できる状態は、14日の対処が終わるまで続いていたという。
フォームに送信された内容も漏えいか
流出した可能性があるのは、Studioアカウントの情報と、顧客がStudio上で管理しているデータ、公開前のページを確認するためのライブプレビューのURL、各種設定に含まれる認証情報。
アカウント情報にはユーザー名、メールアドレス、ハッシュ化されたパスワードなどが含まれている。
顧客が管理しているデータには、フォームに送信された内容が含まれていた。暗号化されていたものも、復号に必要な鍵が同じ不正アクセスで読み出されたため、内容を知られた可能性があるという。
さらに、デザインエディタやCMSの内容、Google reCAPTCHA v3の設定情報、Webhook通知のURLも含まれている。
暗号化したAPIキーも流出か 復号キーも読み出される
認証情報には、API連携に登録された外部サービスのAPIキーやトークン、パスワード保護ページのパスワード、Googleスプレッドシート連携の認証情報、カスタムプロキシ機能のプロキシキーが含まれていたという。
このうちAPIキーやトークン、Googleスプレッドシート連携の認証情報、プロキシキーは、暗号化して保存していたものも、復号に必要な鍵が同じ不正アクセスで読み出されており、内容を知られた可能性がある。
Studioのパスワードと、パスワード保護ページのパスワードはハッシュ化しているが、元パスワードを割り出される可能性を「完全には否定できない」としてユーザーにパスワードの変更を呼び掛けている。
2022年12月から23年8月にかけて、AIによるサイト作成機能「Studio AI」の先行利用に申し込んだ人のメールアドレス、ユーザー名、居住国(申し込みの際の接続元のIPアドレスから同社が判定したもの)も流出した可能性がある。
ユーザーはAPIキー切り替えやパスワード変更を
同社は、メールアドレスとパスワードでログインしているユーザーにパスワード変更を案内しているほか、利用機能に応じて対応を求めている。
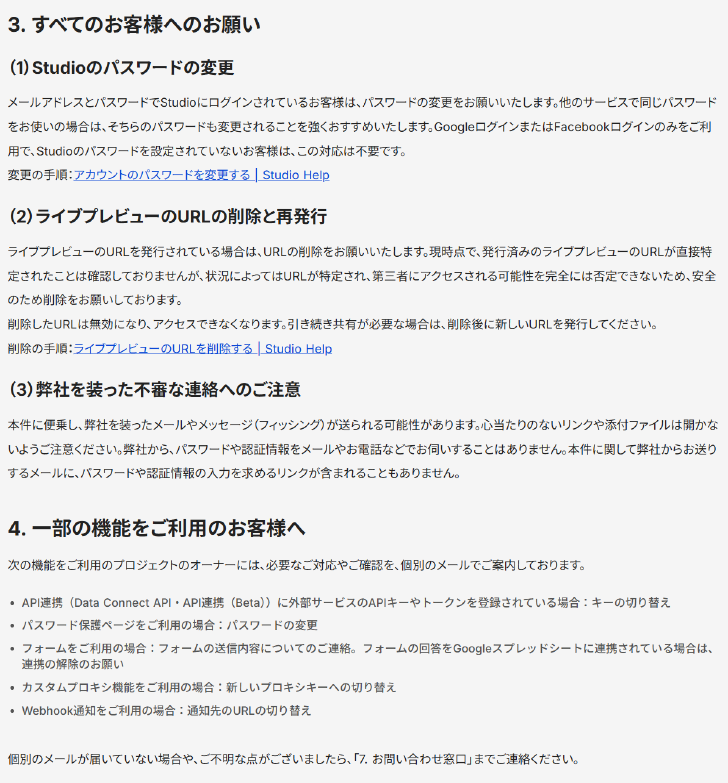
フォームを利用している場合は、フォームの送信内容について連絡する他、フォームの回答をGoogleスプレッドシートに連携している場合は、連携を解除するよう案内している。
API連携に外部サービスのAPIキーやトークンを登録しているユーザーにはキーの切り替えを案内。カスタムプロキシ機能を利用している場合は新しいプロキシキーへの切り替えを、Webhook通知を利用している場合は通知先のURLの切り替えを呼び掛けている。
また、パスワード保護ページを利用している場合はパスワードを変更するよう案内。ライブプレビューのURLを発行している場合は、URLの削除も求めている。
同社は原因の調査と影響範囲の特定を進めている。同社のシステムで使っていた決済やログインなどの認証情報は、新しいものに切り替えた。
現時点で、データの改ざんや削除は確認していないという。不正ログインや情報の悪用といった二次被害の有無は、調査を進めている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.