フランス全土のスーパーマーケットの冷蔵庫を無理矢理50度まで上げたサイバー攻撃の詳細、パスワードは毎日自動更新で「本日の日付」になるという脆弱性
— International Cyber Digest (@IntCyberDigest) 2026年10月12日Regarding the Danfoss refrigeration systems hacked in France:
The username is `admin`, and the password automatically changes every day to... the current date.
Yes, today's date.
The French supermarkets affected in today's attacks had exposed all its refrigeration… https://t.co/Wisq4c4Jpj pic.twitter.com/Vyxr4kFUmU
Team82によると、今回のサイバー攻撃の標的となったのは多くのスーパーマーケットに設置されている冷凍庫および冷蔵庫を一元管理するための制御装置コントローラーの「AK-SM 800A」です。製造元のダンフォスは制御コントローラーの製造メーカーとしては世界最大手で、AK-SM 800Aはスーパーマーケットだけでなく商業施設などでも広く利用されているとのこと。
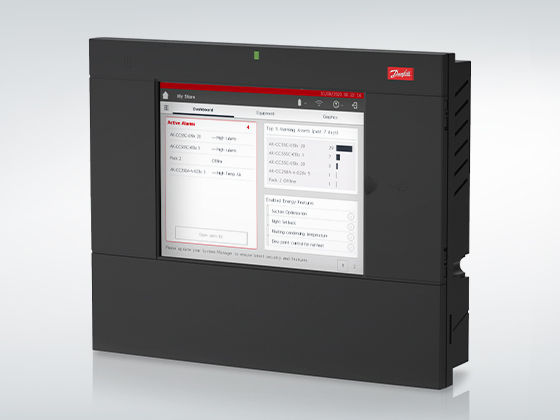
AK-SM 800Aでは、単一の管理画面から冷凍・冷蔵回路の監視を行ったり、温度のしきい値を設定したり、過去のアラーム履歴を確認したり、運転スケジュールを調整したり、通知について設定したり、ユーザー権限を管理したり、遠隔で保守作業を行ったりすることが可能です。
また、AK-SM 800Aにはウェブ上から接続機器を管理することが可能な組み込み型の管理インターフェースもあります。この管理インターフェースでは、ウェブ上から接続機器をコントロールできるため、ユーザー企業側は保守コストを大幅に削減することが可能です。
このウェブ管理インターフェースに複数の脆弱性が存在するとTeam82は指摘。Team82が発見した脆弱性は「CVE-2025-41450」「CVE-2025-41451」「CVE-2025-41452」の3つ。
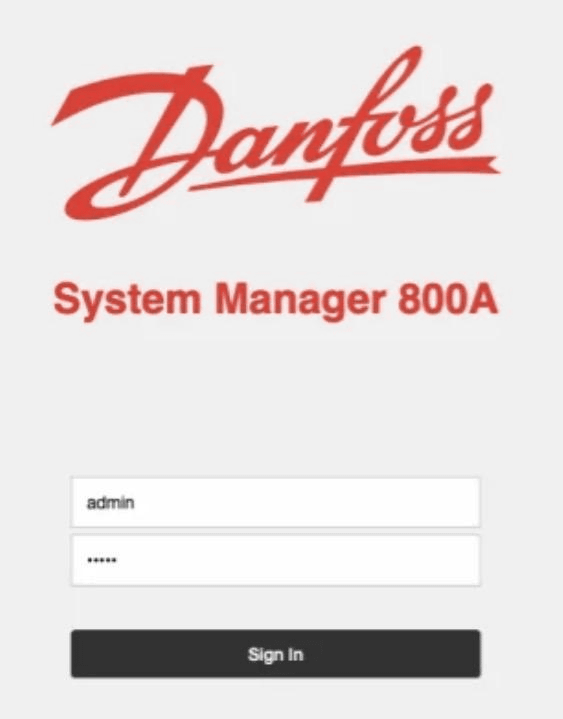
CVE-2025-41450は、ウェブ管理インターフェースに日替わりでアクセス用のパスワードを自動生成する「check_code_of_day」というアルゴリズムが利用されていたというもの。管理者向けのパスワードを知らなくても、ユーザー名に「admin」、パスワードに「本日の日付」を入力するだけで、ウェブ管理インターフェースにアクセスできてしまいました。
CVE-2025-41451は、リモートコード実行につながる「コマンドインジェクションに関する脆弱性」です。AK-SM 800Aのウェブ管理インターフェースではシェルコマンドに埋め込まれるフィールドの値に、サニタイズ(危険な入力の除去や無害化)が行われていないため、OSのシェルへの指示を含めることが可能となっていたそうです。つまり、攻撃者が制御する別のコマンドを続けて実行させられるようになっていました。
CVE-2025-41452は、認証済みユーザーがウェブサーバーソフトウェアであるNginxに、任意の設定ディレクティブ(動作を指定する命令)を挿入できるという問題です。Team82の調査により、Nginxにはファイルを置き換え、稼働中の外部向けNginxインスタンスに設定を再読み込みさせる機能がありました。つまり、機器を再起動せずに、新しい設定ディレクティブを適用することができるようになっていたわけです。
攻撃者がCVE-2025-41452を悪用すれば、インターネット上に公開されているNginxの設定に、任意のルーティング指示(リクエストの処理先を決める設定)を埋め込むことも可能。これにより、攻撃者はウェブサーバーによるリクエストの処理方法を変更し、機器と通信するクライアントの動作を操作できる可能性がありました。
なお、Team82はダンフォスに3つの脆弱性を報告済みで、同社はすでにファームウェアアップデートで問題を修正済みです。今回被害を受けたのは、アップデートが既に提供されなくなっている旧世代の製品だったと伝えられています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.