[ITmedia News] 「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
著者
 岡田有花
[ITmedia]
米GitLabは10月21日(現地時間)、開発プラットフォーム「GitLab」に深刻(Critical)な脆弱性(CVE-2026-110264)が見つかったと発表し、修正版を公開した。CVSSスコアは最大の「10.0」。特定の条件下で、認証されていないユーザーがGitLabサーバ上で任意のコードを実行できる可能性がある。
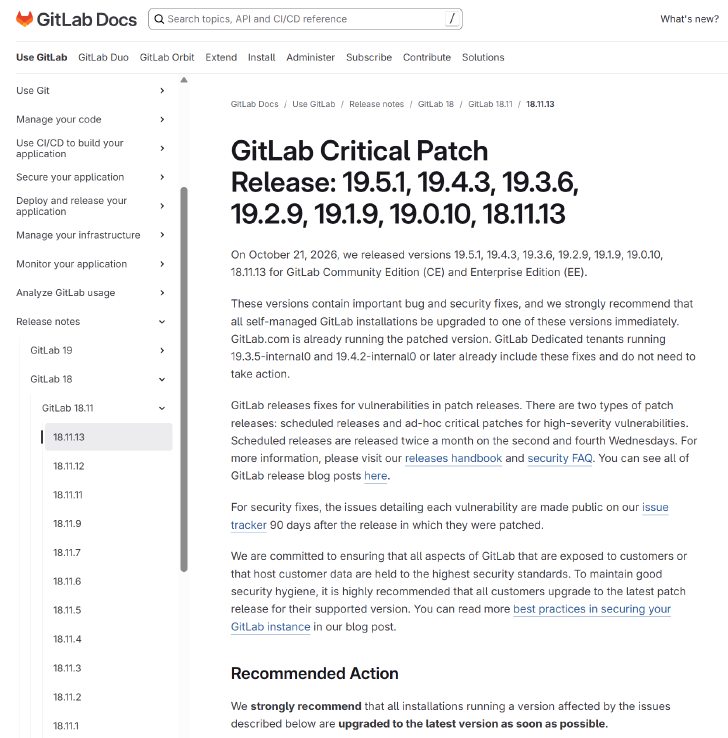
12日に公表したCVSS 10.0の脆弱性とは別の脆弱性が新たに見つかった。影響を受けるのは、約12年前の2014年6月に公開された「GitLab CE/EE 7.0」以降の広範なバージョン。
同社は、修正版をできるだけ早く適用するよう強く勧めている。攻撃の兆候を見つけるための検出シグネチャ2種類も公開した。
国内外の企業が活用、ユーザー数は7000万人超
GitLabは、ソースコードの管理などソフトウェア開発に使うプラットフォームで、大企業を含む国内外の組織で広く使われている。同社によると、登録ユーザーは7000万人超で、1万以上の企業が利用しているという。
GitLabには、利用企業が自社のサーバなどに導入して運用する「Self-Managed」と、米GitLabがクラウドで提供する「GitLab.com」があるが、対応が必要なのはSelf-Managed版。
「GitLab.com」は修正済み。専用環境として提供する「GitLab Dedicated」は、19.3.5-internal0または19.4.2-internal0以降で稼働していれば修正済みだ。
修正版は系列ごとに用意、単一サーバ構成では停止も
今回の修正版では、この脆弱性を含む計12件の脆弱性を修正した。Criticalは1件で、Highが2件、Mediumが5件、Lowが4件。修正版は「19.5.1」など、利用中のバージョン系列ごとに7種類用意している。
一部の修正版にはデータベースの移行処理が含まれるため、単一サーバ構成ではアップデート中にサービスが停止する。複数サーバ構成では、同社が案内する手順に従えば、停止せずに適用できるという。
GitLabでは、10月12日にもCVSSスコア10.0の脆弱性(CVE-2026-97229)が公開されたばかり。この時に修正版を適用した企業も、今回の修正版へ再度アップデートが必要だ。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.