От фараонов до телеграфа: вся история шифрования до эпохи компьютеров в одной книге
Мы уже несколько лет освещаем в нашем блоге историю шифрования от античности до цифровой эпохи. Однако одними статьями, даже самыми информативными, сыт не будешь в такой обширной тематике лучше не ограничиваться. Будем периодически знакомить вас с интересными работами и книгами — от трактатов известных криптографов и ученых до современного нон-фикшн. Постараемся избежать промо-штампов и сухих пересказов — вместо этого сосредоточимся на конкретных кейсах, механиках, процессах и параллелях с современностью, которые описывают авторы.
Начнем с книги «Буквы, цифры, шифры. Краткая история криптографии». Ее написала Анастасия Ашаева, кандидат исторических наук и старший научный сотрудник Музея криптографии.
Автор проследила весь путь развития шифрования со времен строительства Египетских пирамид до появления телеграфа и перехода к автоматизированному кодированию информации. Охватить все разделы этой фундаментальной работы в одной статье невозможно, поэтому остановимся на нескольких сюжетах.
Как древние иероглифы и глиняные таблички использовались для тех же задач, что сегодня решаются при помощи TLS и PKI?
Зачем книжники в допетровской Руси шифровали свои имена?
Как взламывались «невзламываемые шифры» и как это привело к появлению шифровальных машин?
Приведем выдержки из книги с ответами на эти и другие вопросы, а также конкретными примерами того, как со временем эволюционировали подходы к защите информации. Итак, поехали!
Нулевой километр криптографии и магические «протошифры»
Как думаете, когда и где зародилась криптография? Наверняка многие навскидку ответят: в Древнем Риме. Вспомним хотя бы знаменитый шифр Цезаря.
Однако большинство исследователей усматривает истоки шифрования и первые протошифры еще в древнеегипетских иероглифах. Нет, египтяне не стремились создать «невзламываемый код» для защиты военной или дипломатической тайны — они просто писали любую информацию загадками и таинственными знаками. Чем вам не язык эмодзи за 4000 лет до того, как это стало мейнстримом?
Но оставим шутки и дадим слово автору книги «Буквы, цифры, шифры. Краткая история криптографии».
Одной из систем письма, которую еще в первой половине XX века стали называть «криптографической», стала письменность Древнего Египта. Были ли египтяне создателями первых шифров? Однозначного ответа на этот вопрос дать невозможно, однако именно древнеегипетские памятники предоставляют самую обширную коллекцию «протошифров». Зашифрованные послания египтян носили символический характер. Поэтому новую страницу и, возможно, первую страницу в истории криптографии открывает так называемое символическое шифрование. Видоизмененные иероглифы, присутствующие в исторических надписях, нарушали принятые нормы правописания того времени и потому могли быть оставлены специально… Символические шифры скрывали сакральную информацию или сведения, которые должны были быть прочитаны только избранными.
Как отмечает исследователь, элементы криптографии всплывают еще в древнеегипетских памятниках 2350 г. до н. э. (закат эпохи Старого царства) и вплоть до 30-х годов до н. э., когда Египет стал римской провинцией. При этом знаменитый французский Египтолог Этьен Дриотон выделил несколько основных способов шифрования в стране фараонов.
Шифр перестановки или пертурбации. Самый простой метод, можно сказать, самый грубый, который заключался в нарушении нормальной последовательности письма путем перестановки знаков, как паззл, который следовало бы собрать из разрозненных деталей. Такое шифрование в основном использовалось в надписях, выгравированных на жуках-скарабеях (амулетах, которые использовались как обереги).
Криптография по группам. Этот метод заключался в произвольной замене значения знаков внутри одной категории изображений. Такой способ шифрования походил на кодирование. К иероглифу, изображающему птицу, зверя, растение и т. п., мог быть добавлен символ или иное обозначение, что позволяло читать один и тот же иероглиф по-разному. Вероятно, для понимания тех или иных добавленных иероглифов и добавленных к ним символов писцы могли пользоваться кодовыми книгами.
Вариационная криптография. Такой способ предполагал использование одного иероглифа, начертание которого было изменено. Например, рот мог быть нарисован в профиль, а мог анфас. Или: руки изображены сложенными и руки изображены поднятыми.
«Загадочная криптография». Этот метод состоял из присвоения знакам принятой системы новых значений или замены их другими изображениями. Такой способ мог обновляться и дополняться вместе с изменением письменности, могли быть использованы устаревшие значения, имевшие смысл в прошлом. Однобуквенные знаки, которые легли в основу «загадочной криптографии», очень часто были знаками обычной письменности, но с новыми значениями, при их написании могли быть упущены специальные обозначения грамматических категорий слов. В криптографической загадке слово могло быть прямым или косвенным обозначением предмета, указывать на обобщения, позволяющие разгадать сообщение или давать намеки на значение слов. Например, иероглиф, обозначающий утку, в загадке имел определение: «летающий», «водоплавающая птица», «тот, кого кормят», «тот, кто парит», «тот, кого мы откармливаем», «тот, кого мы кормим». Писцы также позаботились о ловушке для дешифровщиков. Они составили знаки, которые имели свои значения на обычном языке, но в криптографическом тексте их смысл был другим.
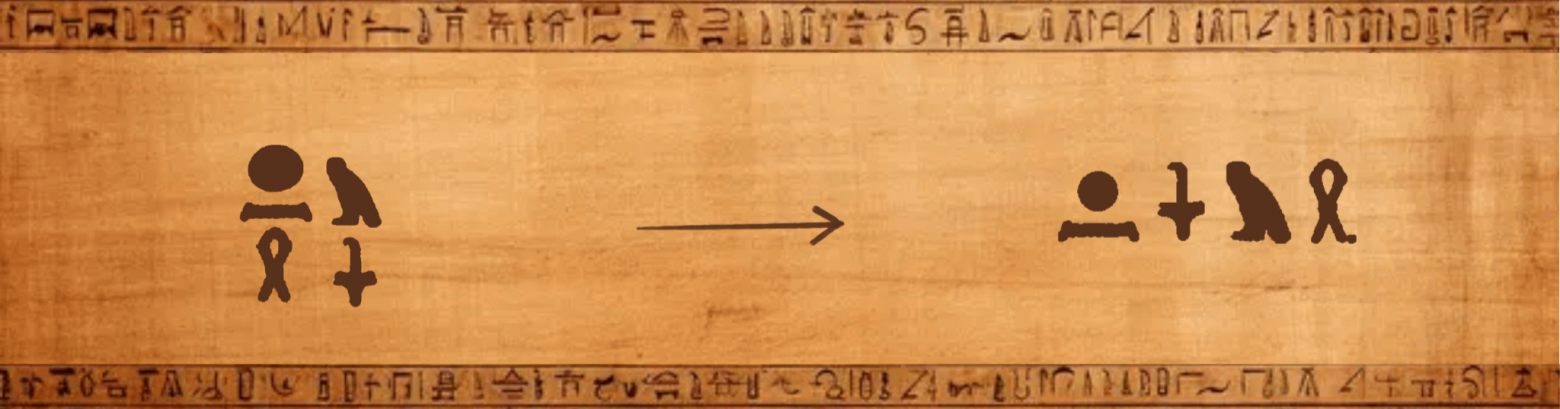
Подобными «фиктивными иероглифами» фиксировали в том числе предназначенную не для всех сакральную информацию, такую как гравировки со списками посмертных подношений в гробницах. Как известно, египтяне делали усопшим прощальные подарки: оставляли в захоронениях предметы, которые могут пригодиться в загробном мире. Все это записывалось для богов и родственников умерших, а вот от каменщиков, художников, писцов и тем более возможных расхитителей гробниц такие списки стремились скрыть. Иногда иероглифические головоломки, напротив, должны были привлечь внимание и заинтересовать читателей.
Впрочем, не только египтяне экспериментировали с шифрованием в Древнем мире. Древневавилонскую клинопись вовсе считают первым известным примером цифрового кодирования информации. И снова слово автору.
Около III тысячелетия до н. э. определенные особенности уже имела шумерская клинопись, а со II тысячелетия до н. э. — шумеро-аккадская. Шумеры признавали многих богов, но только 12 входили в состав так называемого «большого круга». Шесть из них были мужчинами и шесть — женщинами. Каждое из имен имело числовое значение (фактически код), которое могло быть вписано в текст. В литературе числа замены, использовавшиеся в клинописи, получили название «божественные числа».
Мужской | Женский |
60 – Ану | 55 – Анту |
50 – Энлиль | 45 – Нинлиль |
40 – Эа/Энки | 35 – Нинки |
30 – Нанна/Син | 25 – Нингаль |
20 – Уту/Шамаш | 15 – Инанна/Иштар |
10 – Ишкур/Адад | 5 – Нинхурсаг |
Иногда число использовалось в паре с именем бога. Иногда числа могли идти в определенном порядке. Такая замена уже может считаться попыткой шифрования, которое, впрочем, носило символический характер. Поздние клинописные таблички содержат усложненный порядок использования чисел. К числам прибавляются знаки, а регулярное совместное написание чисел и знаков указывает на единую систему. История употребления числительных и отсутствие свидетельств их замены на связанные с ними слоговые знаки предполагают, что такие документы отражают нововведения в практике писцов, а именно попытку видоизменить обычное написание и усложнить структуру текста.
«Игры с письменностью» в Месопотамии и Древнем Египте, а, вероятно, и в других древних цивилизациях стали прологом к «протошифру», который, в свою очередь, послужил переходом от символического шифрования к протокриптографии греков и римлян.
Что же до полноценных шифров, то здесь многие исследователи отдают пальму первенства древним евреям. Придуманные ими еще в VI веке до н. э. техники до сих пор вдохновляют любителей тайн и загадок. В одной из прошлых статей мы упоминали знаменитый роман Дэна Брауна «Код да Винчи», в котором тамплиеры зашифровали древнееврейским методом атбаш имя демона «Бафомет». В действительности же такие шифры применялись еще в ветхозаветных текстах. Вот что пишет об этом Анастасия Ашаева.
Атбаш — известный древнееврейский шифр, который также используется с другим древнееврейским шифром альбам. Происхождение обоих шифров уходит корнями в Ветхий Завет — священные тексты иудаизма. В самом названии кроется и объяснение способа преобразования. «Ал» представляет собой «Алеф», заменяющий «Ламед», а «Бам» относится к «Бет», заменяющему «Мем». Альбам — одно из 11 возможных преобразований, которые делят 22 буквы еврейского алфавита на две группы, сопоставляя их по определенному правилу. В альбам буквы являются парными — «Алеф» с «Ламед», «Бейт» с «Мем», «Гимель» с «Нун» и так далее. Следовательно, название альбам составлено из букв первых двух пар. Преобразование альбам называют еще «Алфавит Торы». Более известным (в том числе, благодаря произведению Дэна Брауна «Код да Винчи») стал шифр атбаш, при котором буквы заменялись друг на друга в соответствии со своей позицией в алфавите. Так, первая буква «Алеф» заменяется последней «Тав», вторая «Бет» предпоследней «Шин» и т. д. Если взглянуть на древнееврейский алфавит, то становится понятно, что шифр атбаш — это шифр замены по принципу перевернутого алфавита. Название «атбаш» относится к первым буквам древнееврейского алфавита: алеф, тав, бет и шин. Примеры шифра атбаш можно найти в Книге пророка Иеремии, входящей в состав Ветхого Завета. Книга рассказывает о событиях, произошедших с 626 по 562 годы до н. э.
Иеремия 25:26
[…] и все цари севера, ближние и дальние, один за другим, и все царства мира, которые на лице земли, и царь Шешаха будет пить после них.
Шешах — зашифрованное с помощью шифра атбаш слово, скрывает название города Вавилон.
Иеремия 51:1
Господь говорит: «Вот, Я наведу губительный ветер на Вавилон и на жителей Лев-Камай».
На иврите «лев-камай» означает «сердце моего врага», однако это название не зафиксировано в древних источниках. Если расшифровать атбаш, то на иврите слово будет означать «касдим» или «халдеи». Неясно, по какой причине при записи пророчества Иеремии использовался шифр атбаш: из страха перед врагами или для того, чтобы скрыть религиозные названия и определенный смысл написанного… Как бы то ни было, атбаш и его вариации — это первый шифр замены, который еще представляет собой своеобразную игру с буквами, но уже предполагает использование простого алгоритма при замене букв: одни заменяются на другие в соответствии с разделением на пары или в порядке следования в алфавите.
Допетровская криптография в России: самопрезентация книжников или оберег для слова?
А вот вам еще один вопрос на засыпку: когда в России начали заниматься рекламой? Кто-то вспомнит коронационные стаканы, платки и прочую «промопродукцию» с монаршей символикой в Российской империи, кто-то — первые объявления в газете «Ведомости» времен Петра Великого. На самом деле, к своеобразной рекламе или, точнее говоря, саморекламе прибегали еще древнерусские книжники и монахи, причем для этого они использовали криптографию.
Снова приведем выдержку из книги Анастасии Ашаевой.
Первые «криптограммы» появились на Руси уже на рубеже XI–XII веков, практически одновременно с зарождением книжной культуры. С началом распространения письменности возникло и шифрование. Одним из главных факторов появления зашифрованного письма стало стремление к демонстрации «книжной мудрости». Владение тайнописью служило маркером эрудиции и позволяло вступить в заочный диалог с читателем, бросая ему интеллектуальный вызов и пробуждая любопытство…
Еще одной важной функцией тайнописи была самопрезентация писца и его «тайнописный портрет». Он мог быть скрыт под литореей или вязью, но всегда подчеркивал незримое присутствие автора. Когда писец зашифровывал свое имя, это заставляло читателя приложить усилия для поиска истины, при этом само имя автора запоминалось надолго. Подобная «самореклама» отвечала интересам книжников и мотивировала их придумывать новые, порой весьма неординарные шифры.
Яркий пример такой самопрезентации встречается в «Повести о Псково-Печерском монастыре». Этот книжный памятник неоднократно перерабатывался с 1531 года до 1620-х годов и дошел до нас в большом количестве списков. Первая его редакция была составлена игуменом Корнилием, а в 1580-х годах работу продолжил монах Григорий, который дополнил рассказ преданиями о первом печерском старце Марке, деяниях самого Корнилия и драматичным описанием осады Пскова и монастыря войсками Стефана Батория в 1581 году.
В конце своей редакции Григорий оставил криптограмму, где с помощью описательной числовой тайнописи указал время работы над текстом и зашифровал собственное имя в родительном падеже, назвав последнюю букву («Я») «девятьсотным по древнему». Упомянув «древний» счет, автор оставил подсказку. Дело в том, что в древнерусской письменности число 900 обозначалось «юсом малым» (Ѧ) — знаком, который по начертанию напоминал букву «Я». Однако к концу XVI века, когда Григорий работал над книгой, для записи этого числа уже использовалась буква «Ц». Таким образом, писец не просто оставил подпись, но и подчеркнул свое знание славянской письменности, превратив финал «Повести» в интеллектуальную игру для читателя.
Шифрование в допетровской Руси применялось не только для самопрезентации авторов, но и для защиты сакральной информации от осквернения и дурного глаза. Другими словами, это были своеобразные криптографические обереги.
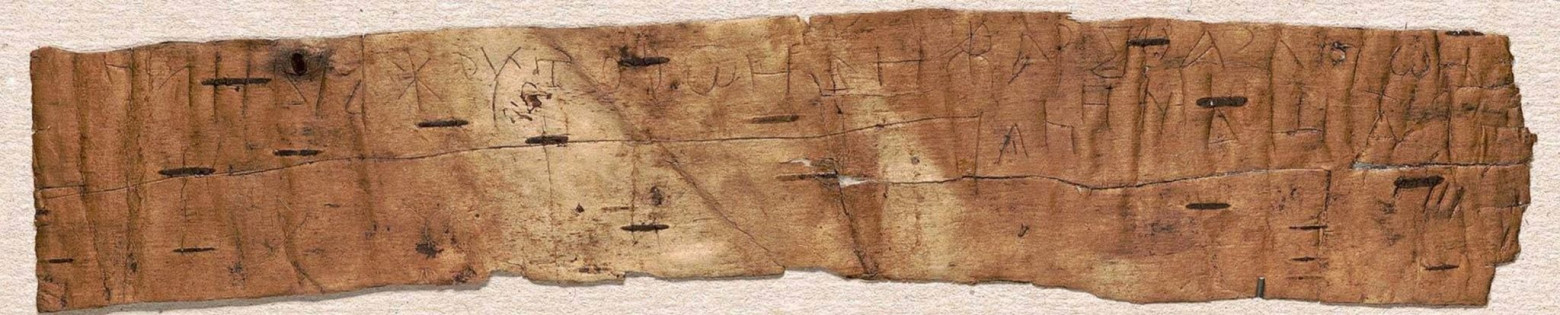
Так, в новгородской берестяной грамоте середины XII века (грамота № 674), написанной зеркальным письмом, содержится фрагмент 54-го псалма, где пророк Давид призывает Бога спасти его от напастей, — пишет Анастасия Ашаева. — Зеркальность здесь может указывать на превращение самой грамоты в оберег. Известно также, что грамота была свернута была в тугую трубочку и могла служить амулетом[1]. Не менее показателен и Олонецкий сборник заговоров, созданный на Русском Севере в начале XVII века. Например, в заговоре на власть (№ 32) с помощью тайнописи зашифровано титулование царя Михаила Федоровича Романова. А в заговоре на кулачный бой (№ 104)[2] она скрывает обращение к мертвецу, лешему и водяным. При этом вопрос о причинах шифрования имени Михаила Федоровича (хотя в иных случаях его заменяли словом «имярек») остается дискуссионным. Это могло быть как способом избежать недовольства со стороны властей, так и следствием убеждения в том, что важные и сакральные имена, включая Божье, недопустимо использовать в текстах сомнительного содержания, например, эротических.
В книге описываются и более приземленные кейсы применения криптографии на Руси — например, для сокрытия опасных мыслей и высказываний. В этом плане показателен текст «Послание митрополита Киприана игуменам Сергию Радонежскому и Федору Симоновскому» от 23 июня 1378 года. К слову, это один из древнейших примеров применения техники литореи на Руси. Мы уже подробно разбирали этот шифровальный метод в предыдущих публикациях, так что здесь повторяться не будем. Лучше посмотрим, что пишет Анастасия Ашаева об историческом и политическом контексте появления этого содержащего шифровку памятника.
Митрополит Киприан, назначенный Константинополем, пытался занять московскую кафедру, но князь Дмитрий Донской не допустил его в город и даже подверг разграблению его охрану. Чувствуя себя оскорбленным и униженным, Киприан написал гневное послание наиболее авторитетным духовным лидерам Руси — Сергию Радонежскому и Феодору Симоновскому, упрекая их в бездействии. Понимая, что письмо может быть перехвачено людьми князя, митрополит использовал в тексте тайнопись и иносказательные выражения. Жалобы на унижения со стороны окружения Дмитрия Донского, а также упоминания самого князя зашифрованы двумя способами: литореей и «гласной полусловицей» — видом тайнописи, при котором гласные буквы выносятся за строку, видоизменяются или заменяются на другие знаки. Таким образом были скрыты выражения, опасные с политической и религиозной точек зрения.
Поскольку в этом послании Киприан отлучал от церкви и проклинал князя Дмитрия Ивановича, текст представлял опасность как для тех, кто его читал или распространял, — из‑за угрозы преследования со стороны властей, — так и для тех, кто его хранил или пытался уничтожить, ведь такой поступок подпадал под проклятие митрополита.
Стремление избежать реальной опасности попасть в тюрьму или навлечь на себя гнев Божий объясняет наличие сознательно затрудненных для прочтения и зашифрованных фрагментов во всех четырех дошедших до нас списках послания. Два из них датируются XV веком, а два относятся к рубежу XV–XVI веков.
От ручных шифров к первым шифровальным устройствам
Теперь оставим глубокую древность и взглянем на начало автоматизации криптографии. И снова каверзный вопрос: когда появились первые шифровальные машины? Нет, вовсе не в XX веке и даже не с началом Промышленной революции в XVIII столетии. Еще в середине XV века современник, земляк и коллега Леонардо да Винчи по «гениальному цеху» Леон Баттиста Альберти разработал свой шифровальный диск, который мы тоже подробно разбирался в одной из прошлых публикаций. Однако диск Альберти так и не получил массового применения, поскольку в эпоху Ренессанса еще не сложилось достаточно предпосылок для перехода от ручного шифрования к механическому.
Все изменилось в первой половине XIX века, когда с развитием коммуникаций и появлением телеграфа объемы и скорость передача дипломатической, военной, коммерческой информации возросли в разы. Оперативно зашифровывать и расшифровывать все в ручном режиме стало физически невозможно.
Эволюция полиалфавитных шифров
Чтобы лучше понять принципы действия первых массовых шифровальных машин, придется снова откатиться на пару столетий назад и рассмотреть эволюцию самих шифров.
Один из главных шифров эпохи ручного шифрования — полиалфавитный шифр Блеза де Виженера, который предложил использовать буквенный ключ (ключевое слово) для циклического сдвига алфавитов по таблице (tabula recta Тритемия — Виженера).
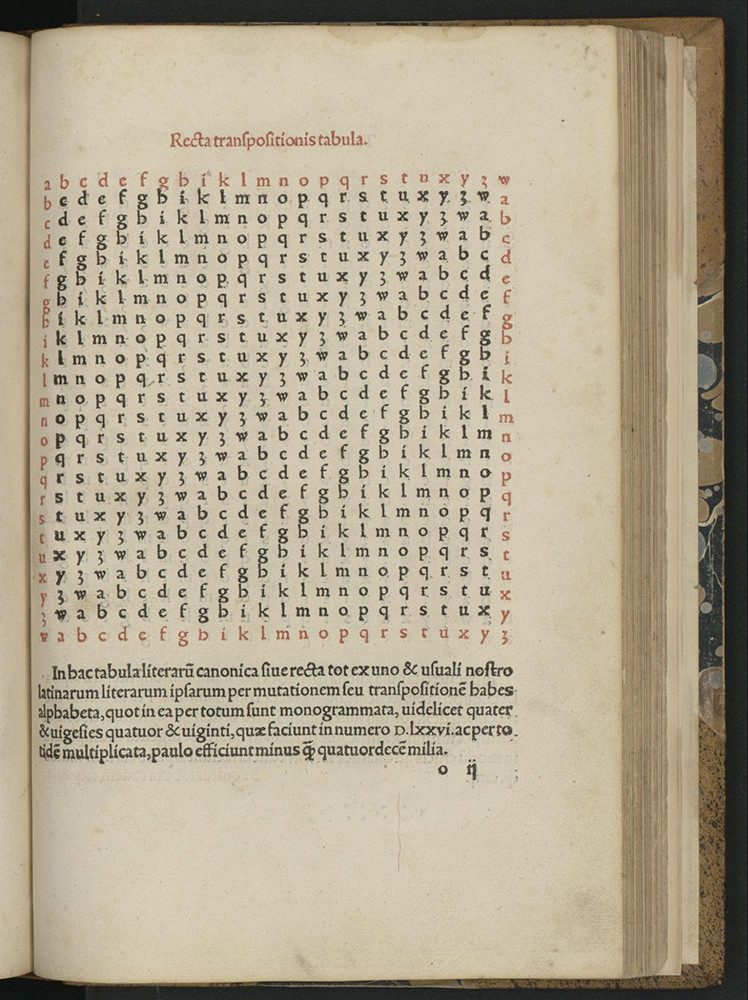
Однако его сложность, связанная с необходимостью запоминания и поиска в большой таблице, сделала использование «невзламываемого шифра» неудобным на практике. Это привело к разработке упрощенных модификаций со схожим механизмом шифрования, в том числе шифра Гронсфельда и шифра Бофора…
История не сохранила точных сведений о том, когда Гронсфельд впервые описал свою модификацию шифра Виженера, где в качестве ключа использовались не буквы, а цифры. Так, поиск букв в таблице заменялся простой арифметической операцией: нужно было посчитать позицию буквы в алфавите и прибавить к этому числу цифру ключа. Это было намного быстрее и удобнее для ручного шифрования в полевых условиях, особенно для военных. Например, букву Т, которая занимала 19 позицию в латинском алфавите, при ключе = 3 нужно было заменить на 22-ю букву — W. Таким образом, при использовании шифра Гронсфельда таблица была не нужна.
В отличие от шифра Гронсфельда, шифр Бофорта был основан на таблице Виженера, а также на использовании так называемой операции вычитания позиций букв. Для шифрования каждой буквы открытого текста нужно было найти соответствующую букву ключа в верхней строке таблицы, затем в этом столбце отыскать нужную букву текста, а зашифрованную букву взять из первой колонки той строки, где была найдена буква открытого текста. Например, чтобы зашифровать букву «М» с помощью ключа «П», нужно найти в таблице столбец «П», а затем спуститься до буквы «М». Слева в этой строке будет буква «Т». Таким образом, «М» заменяется «Т». То есть процесс заключался в вычитании позиции буквы текста из позиции соответствующей буквы ключа с последующим циклическим сдвигом в алфавите. Для расшифрования выполнялась та же операция: используя букву ключа и букву зашифрованного текста, можно было однозначно восстановить исходное сообщение, что делало шифр симметричным и удобным для практического применения. Поскольку каждая буква зашифровывалась по-разному в зависимости от позиции соответствующей буквы в ключе, это затрудняло применение частотного анализа.
Первые массовые шифровальные устройства
На основе описанного полиалфавитного шифрования в первой половине XIX века появились дисковые «карманные шифраторы». Некоторые подобные устройства оказались настолько удобными, что дожили до эпохи компьютеров и оставались в ходу в вооруженных силах многих стран вплоть до 70-х годов XX века.
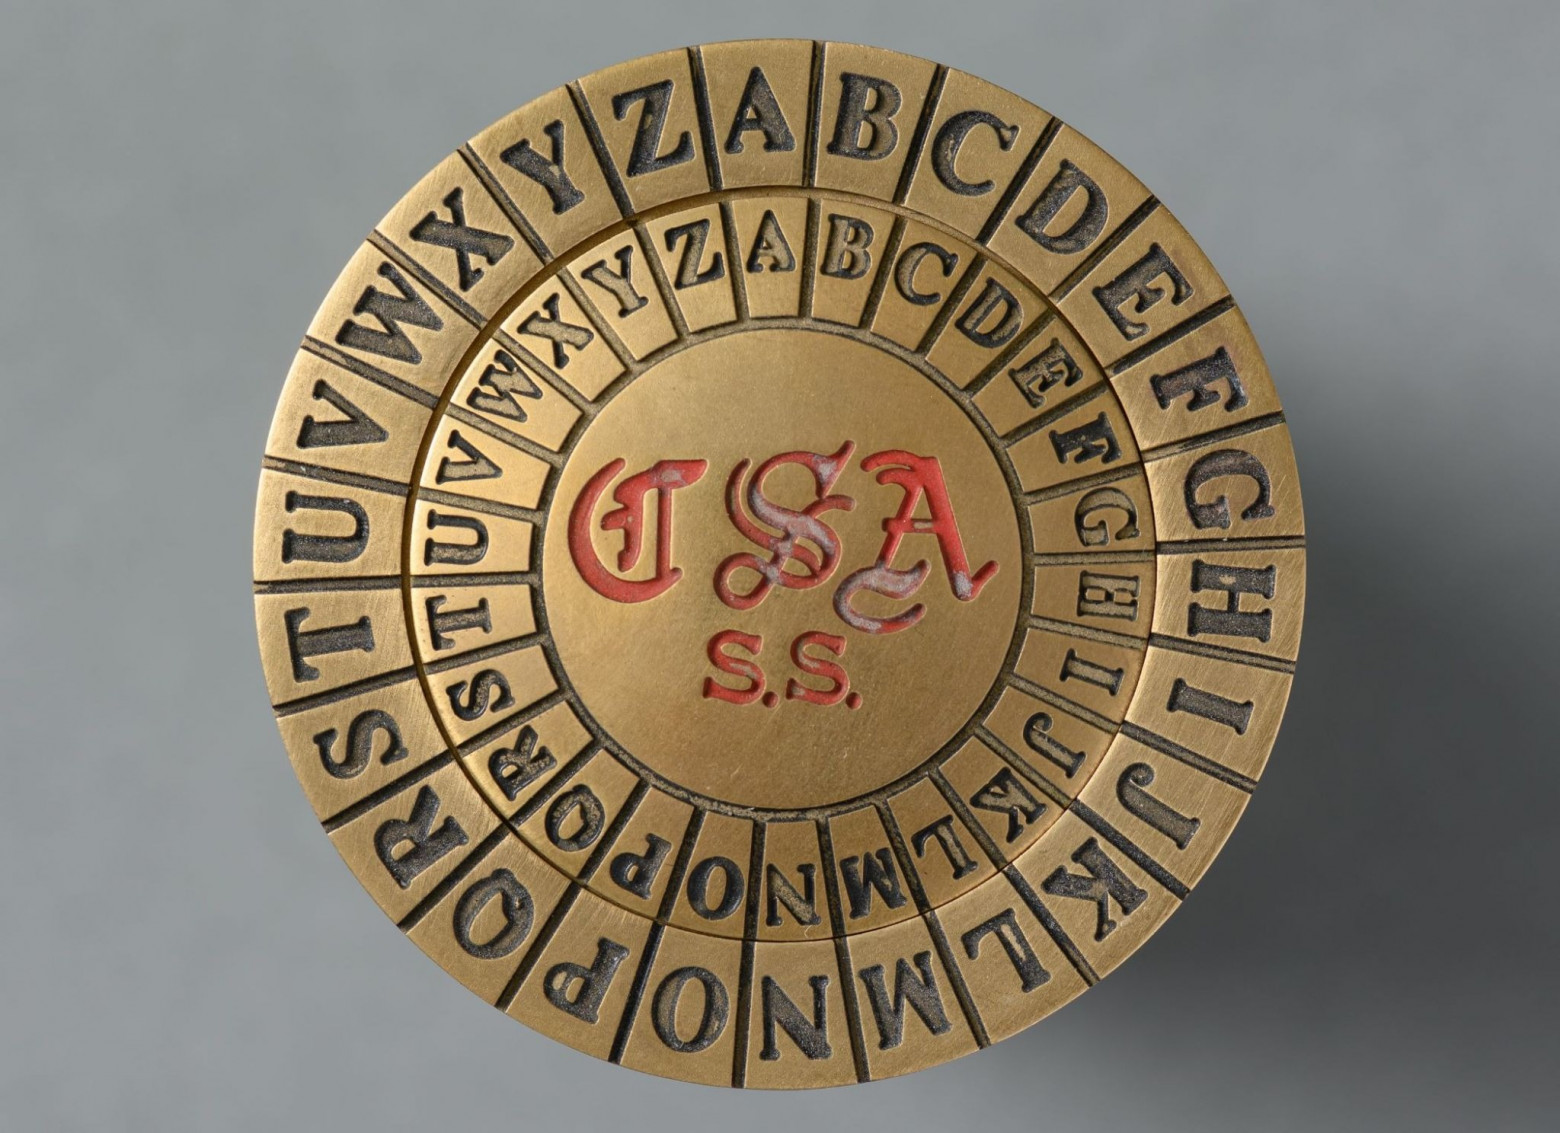
Самый ранний из сохранившихся ручных шифраторов — «Шифровальный диск Конфедерации» — был создан предпринимателем Фрэнсисом Лабарром во время Гражданской войны в США (1861–1865). Устройство, которое применялось южными штатами для письменной передачи сообщений, состояло из двух латунных дисков: внешнего (неподвижного) и внутреннего (подвижного) с 26 буквами латинского алфавита на каждом и работало по принципу полиалфавитного шифрования Альберти — Виженера. Сегодня в мире сохранилось не более пяти подлинных экземпляров такого диска. В 1863 году американский военачальник Альберт Дж. Мейер, основатель Корпуса связи армии США и создатель системы оптической сигнализации «вигваг», модернизировал диск, который позволил не только зашифровывать сообщения, но и передавать их на дальние расстояния, как через телеграф, так и с помощью придуманной им системы. Его «Шифровальный диск армии Союза», запатентованный в 1865 году, также состоял из двух дисков: на внутреннем подвижном диске были обозначены буквы и служебные символы (окончания слов, паузы), а на внешнем неподвижном — группы сигнальных чисел, комбинации от 1 до 8. Диски использовались парами с одинаковой разметкой. После определенного количества переданных символов внутренний диск проворачивался на заданное число позиций, и кодовое значение букв менялось, что повышало стойкость кода.
Главным же прорывом в автоматизации криптографии этого периода стало изобретение английского физика Чарльза Уитстона под названием «Криптограф». Это простое с виду устройство оказалось шифровальным «швейцарским ножом» своего времени, сочетающим сразу несколько методик полиалфавитной замены. Конструкция «Криптографа» включала три ключевых элемента:
внешний диск с 26 латинскими буквами в алфавитном порядке, цифрами от 0 до 9 и один пустым делением;
внутренний диск с 26 делениями для самостоятельного написания букв в любой последовательности;
центральная ось с двумя стрелками-указателями, которые могли использоваться как вместе, так и по отдельности.
Автор книги подробно описывает режимы работы устройства.
«Криптограф» работал в пяти различных системах (режимах) шифрования.
Система 1: Базовая замена. Обе стрелки соединялись в одну. Отправитель вращал и устанавливал их на символ открытого текста на неподвижном (черном) круге. При этом вторая стрелка автоматически указывала на соответствующий символ на подвижном (красном) круге, который и использовался в зашифрованном сообщении. Для смены ключа подвижный круг сдвигался на один символ, что приводило к иной таблице замены.
Система 2: Замена с фиксированным смещением стрелок. Стрелки были разъединены и установлены на два разных, но фиксированных символа на неподвижном круге (например, между ними был задан определенный угол). Шифрование происходило аналогично Системе 1: первая стрелка указывала на букву открытого текста, а вторая — на соответствующий символ замены.
Система 3: Замена с изменяемым смещением стрелок. Положение стрелок относительно друг друга (угол между ними) не было зафиксировано и менялось по определенному правилу после шифрования каждого символа (например, поворот на заданный шаг). Это усложняло шифр, делая замену динамической.
Система 4: Перестановка дисков. Диски менялись местами: подвижным становился бывший неподвижный круг, и наоборот. Шифрование могло проводиться по алгоритму одной из предыдущих систем (например, Системе 1), но на абсолютно ином наборе символов.
Система 5: Однострелочное шифрование, при котором использовалась только одна стрелка. Открытый текст считывался с одного диска, а зашифрованный — с другого, либо шифрование происходило по другому, упрощенному алгоритму с помощью одного указателя.
«Криптограф» широко применялся в британской армии и на флоте, что свидетельствует о его практической ценности для своего времени.
Об истории шифрования написано немало хороших работ, многие из которых мы активно используем при подготовке исторических обзоров в нашем блоге. Однако большинство из них акцентируется на отдельных аспектах темы или определенных исторических периодах. Книга же Анастасии Ашаевой охватывает все развитие криптографии от Адама до Потсдама от зарождения письменности до перехода человечества в аналоговую эпоху. Автор показывает, что шифрование — это не просто узкоспециализированная отрасль для математиков, дипломатов и любителей теорий заговора, а важная часть исторического процесса.
Если вы хотите лично задать вопросы автору или получить экземпляр с автографом, то приходите на презентацию книги «Буквы, цифры, шифры. Краткая история криптографии», которая состоится 8 ноября в 15:00 в Музее криптографии.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.