La France accuse l’Iran d’être « responsable » de l’attaque contre les frigos connectés
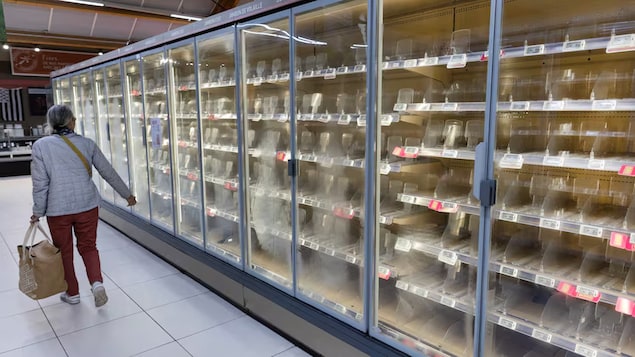
Les Gardiens de la révolution de la République islamique d'Iran sont à l'origine de la cyberattaque contre les frigos de supermarchés au mois d'octobre en France, a dénoncé lundi le chef de la diplomatie française, assurant que des sanctions seraient prises « à l'échelle européenne ».
Je suis en mesure de confirmer que la responsabilité de cette attaque revient au corps des Gardiens de la révolution de la République islamique d'Iran. C'est une attaque d'une ampleur inédite et d'une agressivité inédite
, a déploré Jean-Noël Barrot.
Nous avons, évidemment, c'est la moindre des choses, convoqué lundi l'ambassadeur d'Iran en France pour protester très vivement contre cet acte extrêmement grave. Nous prendrons des sanctions à l'échelle européenne contre tous les responsables de cette attaque
, a ajouté M. Barrot.
À lire aussi :
- Nouvelle cyberattaque visant des réfrigérateurs dans plus de 10 pays européens
- Soupçons de « campagne coordonnée » après une vague d’alertes à la bombe en Europe
Des juges d'instruction ont été chargés lundi d'enquêter sur les cyberattaques d'ampleur ayant visé des réfrigérateurs connectés de supermarchés en octobre, les investigations s'orientant vers les Gardiens de la révolution d'Iran, a annoncé la procureure de la République de Paris.
Les autorités ont ouvert une information judiciaire visant notamment le chef du groupe iranien Shahid Kaveh, unité cyberoffensive affiliée au Centre électronique et cyber du Corps des Gardiens de la révolution (CGRI-CEC), et ses deux adjoints
, a précisé la procureure Laure Beccuau dans un communiqué.
Les enquêteurs ont mis au jour, avec l'appui des services spécialisés de l'État, un mode opératoire d'attaque caractéristique de cette unité [iranienne, Shahid Kaveh, NDLR], l'utilisation du farsi et des adresses IP renvoyant vers des terminaux localisés en Iran
, a-t-elle précisé.
La justice française a requis la délivrance de mandats d'arrêt internationaux à leur encontre.
Mme Beccuau a précisé que l'information judiciaire était ouverte pour atteintes frauduleuses à un système de traitement automatisé de données en bande organisée et dégradations par un moyen dangereux pour les personnes en bande organisée, ces deux infractions étant aggravées par la circonstance d'avoir été commises dans le but de servir une puissance étrangère, en l'espèce l'Iran, outre la participation à une association de malfaiteurs en vue de la préparation d'un crime
.
Environ 700 sites touchés dans la nuit du 11 au 12 octobre
Le 12 octobre, la section cybercriminalité de Paris s'était saisie de l'affaire, au titre de sa compétence nationale, de ces attaques simultanées
, a précisé la cheffe du parquet de Paris.
Celles-ci avaient ciblé, dans la nuit du 11 au 12 octobre, les contrôleurs de réfrigération de supermarchés des marques Danfoss et Dixell, visant environ 700 sites de la grande distribution en France
, a rappelé Mme Beccuau, en soulignant que ces attaques avaient occasionné des pertes alimentaires importantes et une vingtaine de départs de feu
.
Les attaquants avaient pris le contrôle des équipements à distance via des interfaces web pour lancer des cycles de dégivrage anormaux à durée illimitée, tout en désactivant les alertes de sécurité des sondes censées s'activer au-delà d’une certaine température
, a-t-elle expliqué.
L'enquête a été confiée à l’Office anticybercriminalité (OFAC) et à la Direction générale de la sécurité intérieure (DGSI), dont les investigations se poursuivront désormais sous la conduite des juges d'instruction.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.