指紋認証&暗号化対応のUSBメモリを分解したら中身は暗号化されていない普通のSDカードだったことが判明
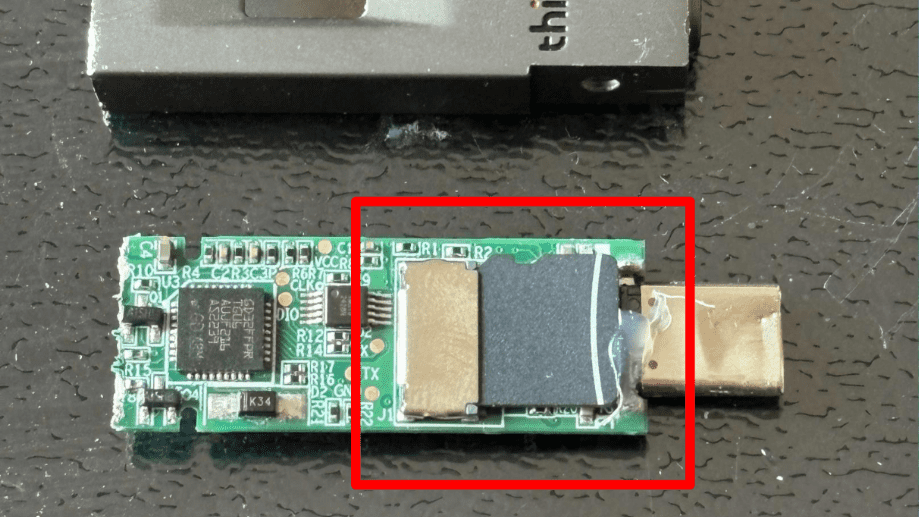
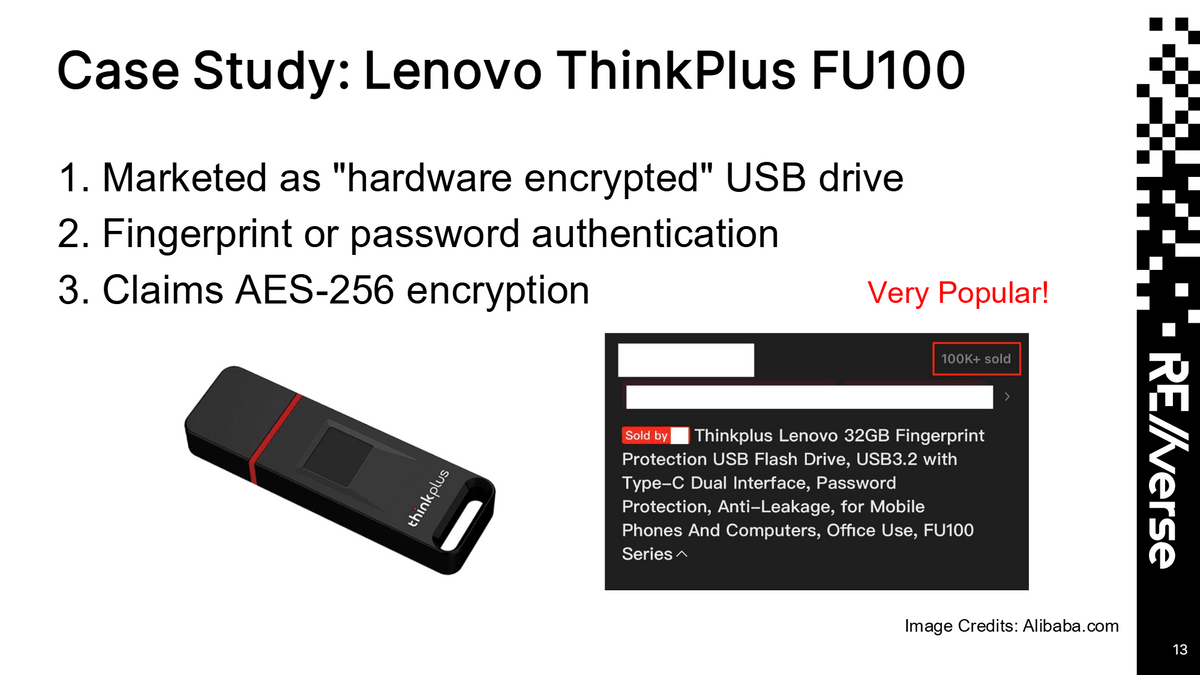
ところが、セキュリティ企業Vector 35の研究者であるシュシェン・リー氏が2025年にThinkPlus FU100を分解したところ、内部の基板には一般的なmicroSDカードが取り付けられていました。さらに調査を進めると、SDカード内のデータには暗号化が施されていないことが明らかになったそうです。
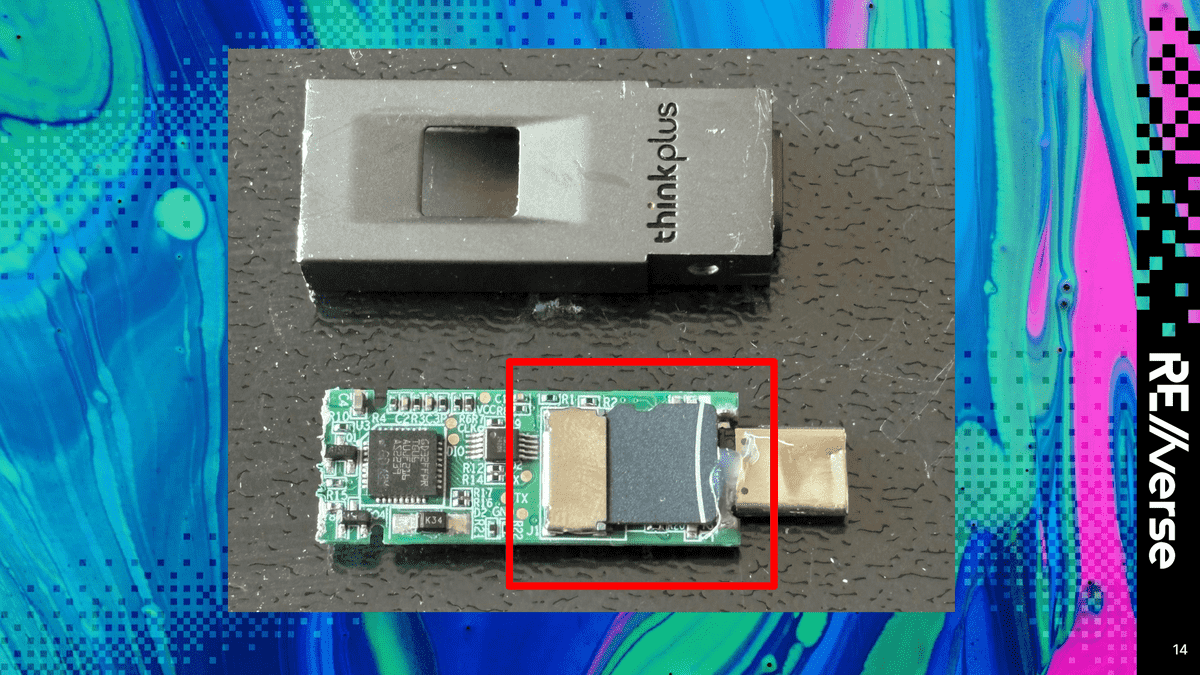
FU100の指紋認証機能はUSBメモリとパソコンの接続を許可するかどうかを判断するだけで、保存データの暗号化には関与していませんでした。USBメモリの外装を開けてSDカードを直接読み取れば指紋やパスワードを入力せずにファイルへアクセス可能だったというわけです。
リー氏は2025年8月2日にLenovoへ問題を報告。Lenovoは同月27日にSDカードをエポキシ樹脂で覆って取り外しにくくする暫定対策を用意し、その後に本格的な修正を進めたとのこと。
リー氏は別の製品である外付けSSD「ThinkPlus TSD303」も調査しています。TSD303では保存データが暗号化されていたものの、認証時に正しいパスワードがUSB経由でパソコンに送られていました。通信内容を調べることでパスワードを取得できる問題があり、Lenovoは後にSSD内部でパスワードを照合する方式へ変更したそうです。
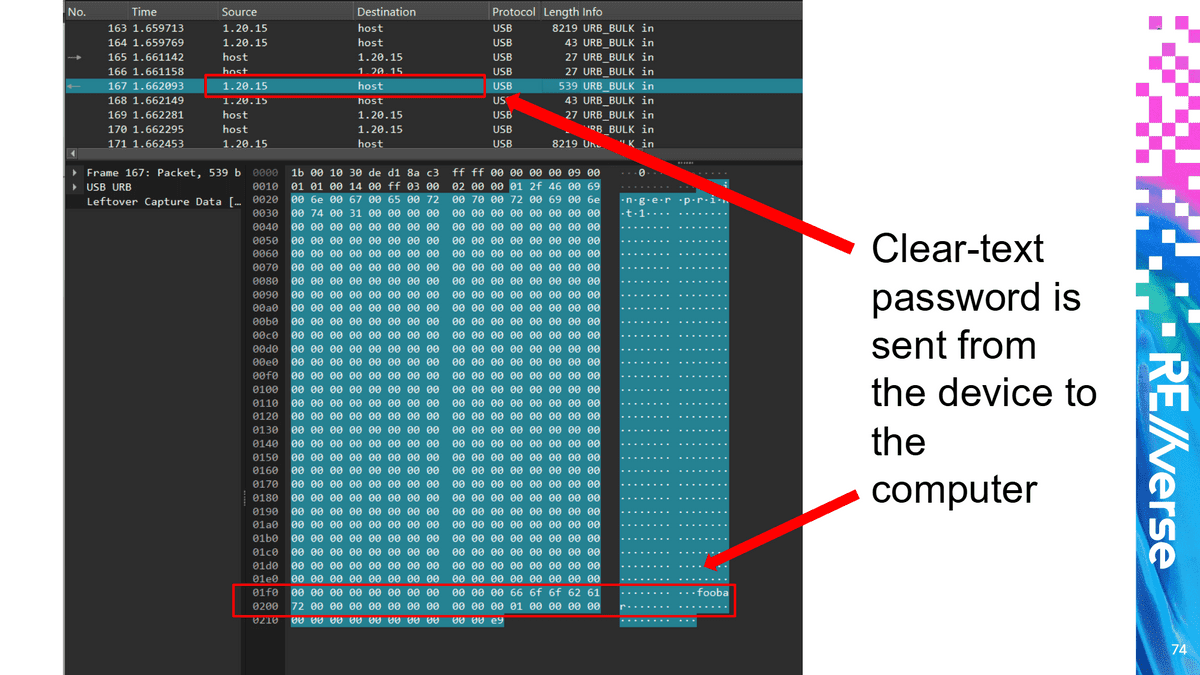
リー氏は2026年3月のセキュリティ関連イベントで調査結果を発表し、2026年10月にはAIを活用した追加調査の結果も公開しました。追加調査ではOpenAIのAIコーディングツール「Codex」とソフトウェアの内部構造を解析するツールを組み合わせ、ほかのメーカーが提供するUSBメモリ向けの暗号化ソフトやコピー防止ソフトも調査しました。
調査ではNetacのファイル暗号化ソフトに暗号鍵が固定値として組み込まれていることを約7分で発見。KakaSoftの「USB Copy Protection」では約26分、Nexcopyの「Copy Secure」では約10分でパスワードなしにテストファイルを復号できたそうです。また、SecZureの「YutianDun」からは通常の管理画面に表示されないアカウントが見つかりました。
リー氏はパスワードや指紋によるアクセス制限だけで安心せず、保存されたデータが適切に暗号化されているかどうかを確認するなど、メーカーがうたうセキュリティ機能を自分自身で検証することが大切だと述べています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.