Pas mal d’IA et une pointe de Wayback Machine : comment un hacker éthique de 16 ans a piraté un service interne de Microsoft
Un adolescent a obtenu un accès administrateur à Titan, un service d’analyse de données interne de Microsoft, à l’aide d’un faux jeton de connexion.
Faav a 16 ans et une passion, chasser les failles de sécurité, notamment chez Microsoft.
Un an après avoir signalé une fuite de données personnelles liée au système d’enregistrement des visiteurs de l’entreprise dans ses bâtiments, le jeune hacker éthique a de nouveau fait parler de lui le 25 septembre 2026, avec un billet de blog encore plus spectaculaire.
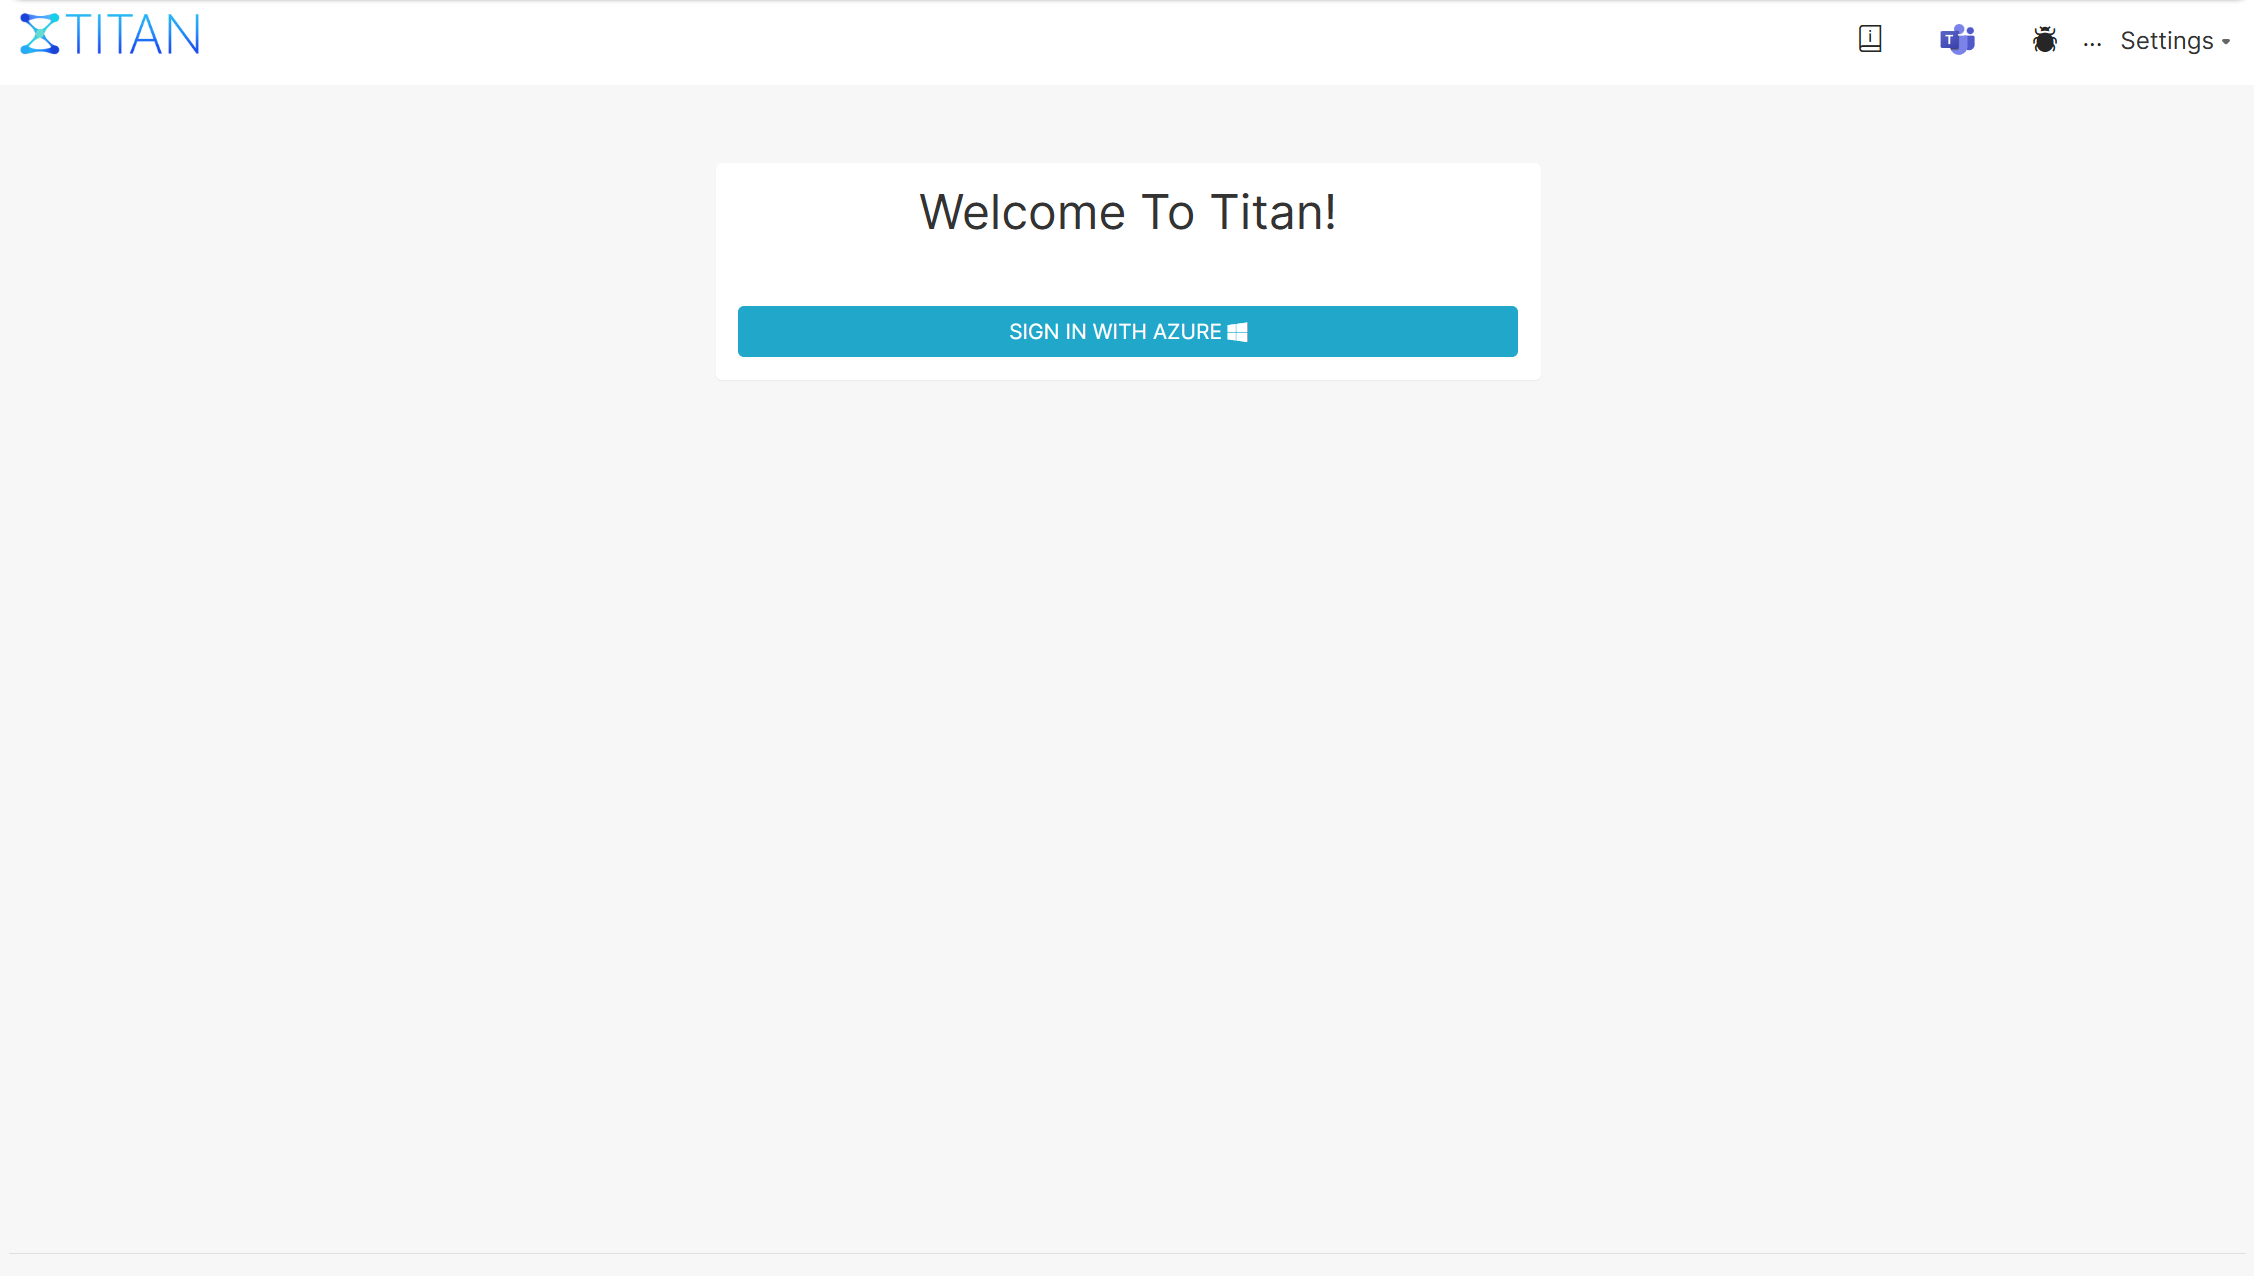
Il y raconte comment il a pu se faire passer pour l’administrateur de Titan, un outil d’analyse réservé aux employés de Microsoft, et accéder à des bases de données dont le volume total est estimé à plus de 17 300 milliards de lignes.

Et votre vie numérique devient sereine
Bitdefender Premium Security est une solution de cybersécurité européenne qui vous protège automatiquement contre les pirates et toutes les menaces du web. Profitez de vos activités en ligne en toute tranquillité
Un faux jeton et un mot de passe
C’est Antares, un outil d’IA développé par Faav, qui a repéré Titan comme cible intéressante, et cela pour une caractéristique précise.
Si l’interface web de l’outil interne de Microsoft n’est accessible qu’aux employés connectés au VPN, son API, c’est-à-dire le point d’entrée qui permet à des programmes de dialoguer avec le service, est joignable depuis Internet. L’une de ses fonctions permet notamment d’envoyer directement des requêtes SQL aux bases de données.
Reste que pour s’en servir, il faut connaître le nom des tables. Pour cela, Faav s’appuie sur la Wayback Machine, un site qui archive le web, et retrouve dans des pages de Titan datant de 2023 les définitions de 56 tables.
L’API exige alors un jeton de connexion contenant des informations sur l’utilisateur et une signature cryptographique qui garantit qu’elles sont authentiques. Pendant dix jours, Antares modifie ces informations une à une et observe les réponses du serveur. Il constate que Titan contrôle leur contenu, mais jamais la signature. Faav fabrique alors un jeton sans signature du tout, que Titan accepte.
Il ne reste plus qu’à fournir un nom d’utilisateur reconnu. L’IA teste pendant plusieurs jours des adresses e-mail, sans succès. Puis, dans la nuit du 5 septembre, Faav reprend la main et essaie simplement « admin » et le service l’identifie comme son administrateur principal.
Faav accède alors à une base de données listant environ 25 000 comptes, près de 18 000 adresses e-mail d’employés et une partie de l’organigramme, ainsi qu’à des données d’analyse de Bing. À noter que le chiffre de 17 300 milliards correspond au volume stocké dans les 17 bases atteignables, doublons et historique compris, et non à autant de personnes concernées.
Une faille corrigée en quatre jours
De son côté Microsoft a bien reconnu la faille, et a bloqué l’accès à l’API le 9 septembre : « Nous sommes reconnaissants de l’opportunité qui nous a été offerte d’examiner les conclusions rapportées par Faav. Leur contribution et la divulgation coordonnée des vulnérabilités nous ont permis de mieux protéger nos clients en renforçant la sécurité de nos services. »
Récompensé d’une prime de 5 000 dollars, Faav a assuré n’avoir extrait aucune donnée et n’avoir perçu aucun signe d’exploitation de la faille par des pirates.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.