Nie klikaj, nie odpisuj. Tajemnicze SMS-y, CERT Polska ostrzega
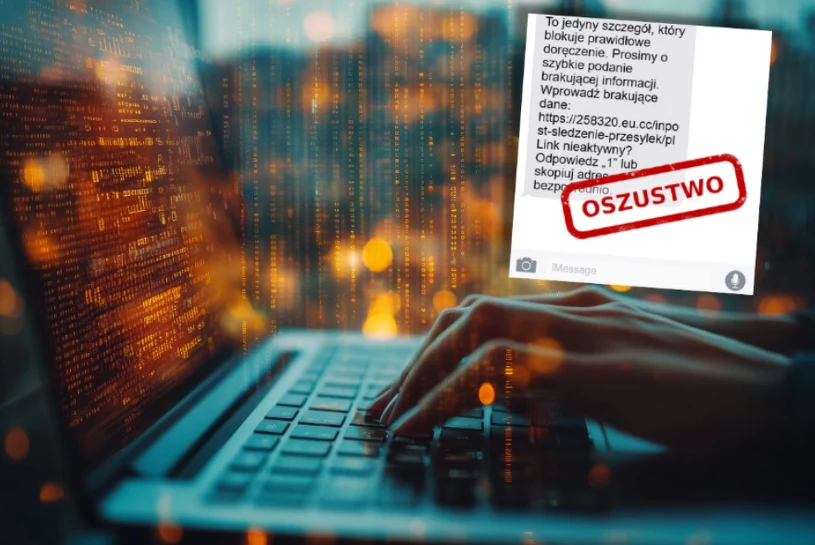
CERT ostrzega. Uwaga na SMS-y podszywające się pod InPost
CERT Polska ostrzega: Nie klikaj, nie odpisuj, weryfikuj
Nie tylko InPost. Oszuści podszywają się pod inne firmy
CERT ostrzega. Uwaga na SMS-y podszywające się pod InPost
Metoda wyłudzania danych to cała kampania phishingowa, w której oszuści podszywają się pod firmę przewozową InPost. Użytkownicy otrzymują SMS-y z informacjami o problemach z przesyłką. Przekierowują one na fałszywą stronę, wyglądającą podobnie do serwisu przewoźnika.
Wiadomości mogą zawierać prośbę o uzupełnienie adresu, bez którego kurier nie może doręczyć paczki. Użytkownicy po przejściu na rzekomą stronę InPost nieświadomie udostępniają oszustom dane do logowania w bankowości internetowej, kody BLIK lub informacje o kartach kredytowych. To ułatwia oszustom kradzież pieniędzy z konta bankowego.
Osoby, które padły ofiarą oszustwa, powinny natychmiast skontaktować się z bankiem w celu zastrzeżenia karty i blokady konta.
CERT Polska ostrzega: Nie klikaj, nie odpisuj, weryfikuj
SMS-y podszywające się pod przewoźnika zawierają link z przekierowaniem na stronę oszustów. Jest w nich również instrukcja na wypadek, gdyby link nie działał i prośba o odpowiedź na wiadomość. Specjaliści z CERT Polska podkreślają, aby nie klikać w podejrzany link ani nie odpisywać na SMS.
W przypadku podejrzanych wiadomości najlepiej zweryfikować informacje o przesyłce w aplikacji przewoźnika lub bezpośrednio na jego stronie. Jeśli nie ma tam zawiadomień o problemach z przesyłką, fałszywego SMS-a należy zignorować.
CERT prosi też wszystkich, którzy natknęli się na taką próbę oszustwa o informację. Sprawę można zgłaszać do polskiego oddziału, pod numerem telefonu 8080. Połączenie jest darmowe. Można również przesłać zgłoszenie za pomocą formularza na stronie incydent.cert.pl, otwiera się w nowym oknie.
Nie tylko InPost. Oszuści podszywają się pod inne firmy
Oszuści prowadzący kampanie phishingowe podszywają się przeważnie pod popularne firmy, z których usług korzysta wielu Polaków. Rośnie wtedy prawdopodobieństwo, że ktoś da się nabrać, ponieważ wiadomości wyglądają bardzo wiarygodnie.
Tylko w ciągu ostatniego miesiąca CERT ostrzegał przed fałszywymi wiadomościami rzekomo od Poczty Polskiej, Spotify czy rządowego serwisu podatkowego. Oszuści chętnie podszywają się też pod banki lub sklepy internetowe.
Schemat tych działań jest zawsze ten sam. Wiadomości z informacją o potrzebie uzupełnienia danych przekierowują ofiary na fałszywe strony internetowe, które zbierają dane o dostępie do pieniędzy użytkownika.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.