413 ثغرة في السيارات الحديثة... هل يستطيع القراصنة اختراق المكابح؟
قد تبدأ محاولة اختراق سيارة حديثة من تطبيق على الهاتف أو شاشة الترفيه، قبل أن تمتد إلى أنظمة أخرى داخل المركبة. هذا الاحتمال يسلّط الضوء على مخاطر أمنية تتزايد مع اعتماد السيارات على البرمجيات والاتصال بالإنترنت، وسط تساؤلات بشأن قدرة الشركات المصنعة على حماية بيانات السائقين ووظائف القيادة.
دراسة علمية تناولها موقع ScienceAlert في 30 تشرين الأول/أكتوبر 2026، كشفت عن تحليل 413 ثغرة أمنية موثقة في برمجيات السيارات، وحددت التطبيقات الخارجية والخدمات الرقمية ضمن أبرز مصادر المخاطر.
التطبيقات المتصلة تتصدر قائمة الثغرات
حلّل باحثون من جامعتي غوتنبرغ وتشالمرز السويديتين ثغرات مسجلة بين كانون الثاني/يناير 2022 وأيلول/سبتمبر 2024، ونشروا نتائجهم في مجلة Software Quality Journal.
وأظهرت الدراسة أن التطبيقات الخارجية استحوذت على 36.2% من الثغرات، تلتها الشرائح الإلكترونية والبرمجيات المدمجة بنسبة 23.5%، ثم أنظمة الاتصالات والمعلومات بنسبة 14.8%.
وتشمل هذه التطبيقات خدمات الهواتف والمنصات الإلكترونية والحوسبة السحابية المرتبطة بالسيارات، والتي قد تجمع معلومات عن المواقع والتحركات وأنماط الاستخدام، إضافة إلى بيانات شخصية عن المالك.
وتشير الدراسة إلى أن ضعف الحماية قد يتيح لأطراف غير مصرح لها الوصول إلى تلك المعلومات.
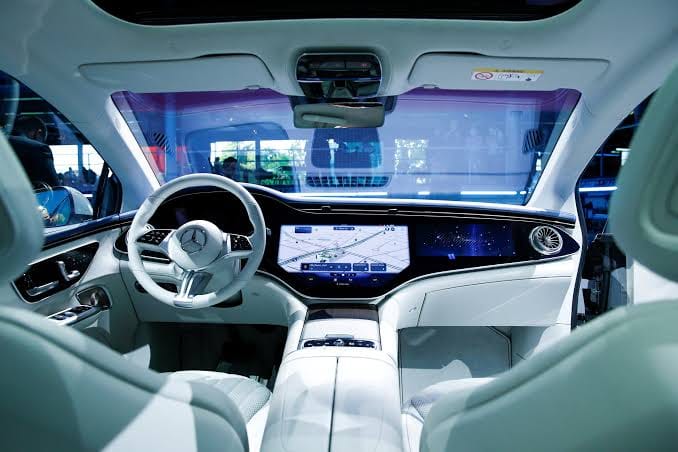
مقصورة سيارة مرسيدس بنز مزوّدة بشاشات رقمية وأنظمة ترفيه وملاحة، وسط تحذيرات من ثغرات برمجية تهدّد أمن السيارات الحديثة. ( الصورة : رويترز)
اختراق قد يبدأ من شاشة الترفيه
تستعيد الدراسة حادثة تعود إلى عام 2015، عندما نجح باحثون أمنيون في اختراق نظام الترفيه بسيارة Jeep Cherokee عن بُعد، والتدخل في بعض وظائف القيادة.
ودفعت التجربة شركة فيات كرايسلر إلى استدعاء نحو 1.4 مليون سيارة في الولايات المتحدة لتثبيت تحديث برمجي يعالج الثغرة.
وتوضح الدراسة أن أنظمة الترفيه والاتصالات تتبادل البيانات مع مكونات أخرى داخل المركبة، ما قد يسمح للمهاجم بالانتقال إلى وظائف أكثر حساسية إذا كانت الحواجز الأمنية غير كافية.
وتؤكد أن وجود ثغرة لا يعني بالضرورة إمكان استغلالها عن بُعد أو التحكم بالمكابح.
827 مكتبة برمجية تحمل نقاط ضعف
امتد البحث إلى فحص 20 مشروعاً مفتوح المصدر مرتبطاً ببرمجيات السيارات وتطويرها، باستخدام خمس أدوات متخصصة، ليكشف عن 827 مكتبة برمجية، وهي مجموعات من الأكواد الجاهزة التي يستخدمها المطورون لبناء البرامج، تحتوي على ثغرات أمنية.
وتزداد أهمية النتائج مع استخدام بعض المكتبات في مشاريع متعددة، ما قد يجعل خللاً واحداً مؤثراً في أكثر من نظام.
وتبيّن أيضاً أن أكبر مجموعة من الثغرات ارتبطت بمرحلة كتابة الشيفرة البرمجية، تلتها أخطاء التصميم.
حماية السيارات تبدأ من الشركات المصنعة
توصي الدراسة بتحديث البرمجيات دورياً، واستخدام كلمات مرور قوية وفريدة، وتأمين تطبيقات الهواتف المرتبطة بالسيارات، ومراجعة صلاحيات الوصول إلى المواقع والبيانات الشخصية.
وتدعو الشركات المصنعة إلى فصل أنظمة القيادة عن الترفيه والخدمات المتصلة بالإنترنت، وفحص المكونات البرمجية باستمرار.
وتلفت النتائج إلى أن 17 ثغرة مرتبطة بالسيارات فقط ظهرت في السجل الأميركي للثغرات المعروف استغلالها فعلياً خلال الفترة المدروسة.
أما نسبة السيارات المعرّضة للاختراق، فلا تقدم الدراسة تقديراً لها، مع تأكيد الباحثين أن المسؤولية الأساسية عن الحماية تقع على الشركات المصنعة وموردي البرمجيات.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.