ESPN DeportesAnthony Edwards se une a Chamberlain y Jordan tras anotar 40 puntos en otro partido inauguralPunch2027: FRSC bars political escorts, restricts officers to traffic dutiesThe Jerusalem PostEisenkot leads Netanyahu as Winter, Hendel-Zelekha may not cross electoral threshold - pollESPNMatchup rankings: Upgrade Jaylen Warren, downgrade Patrick MahomesInquirerPalace: Probe lapses in Atong Ang case한겨레환경단체 빠진 ‘원전 공론화’… 다음달 11~13일 숙의토론Bollywood HungamaEXCLUSIVE: After Obsession, CBFC imposes cuts on another adult Hollywood horror film, Clayface; 24 seconds of nudity, face-smashing scenes censoredZDF heuteAktuelle Pressemitteilungen des ZDFהידעןהקשר של הכל לתעמולה: כיצד המוח האנושי נופל בקסמם של מנגנוני השפעה?Business AMPoetin geeft opdracht om sabotageacties tegen NAVO-landen op te voeren, melden inlichtingendienstenDaily MaverickTHE INTERVIEW: Stephen Symons’ Starlorn finds fragile humanity amid the fractures of warWirtualna Polska8 lat dla Sebastiana M. Prawnik broni decyzji sądu
The Daily Newsstand · Free, Always
Thursday, October 22, 2026

GitLabが任意のコードを実行可能な危険度最大の脆弱性など12件に対するセキュリティパッチを公開
Translate

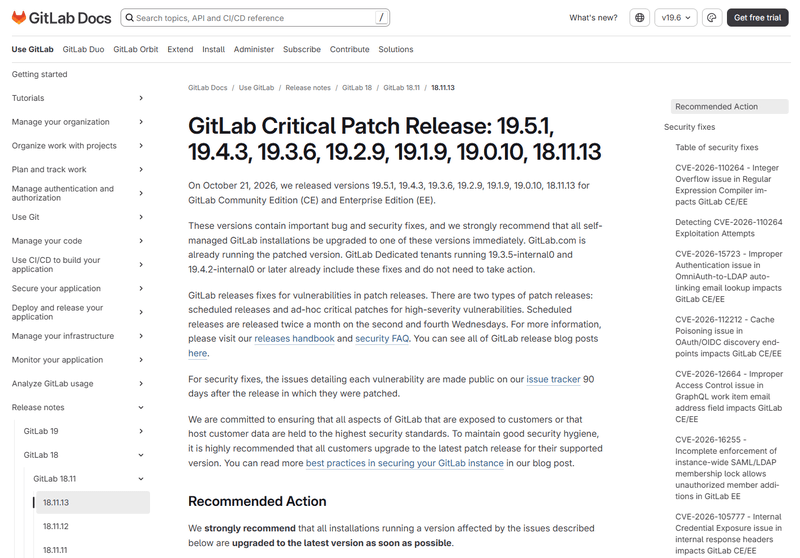
「緊急」に分類された脆弱性・CVE-2026-110264は、「特定条件下で、特別に細工された正規表現をコンパイルする際に整数オーバーフローが発生し、未認証ユーザーがGitLabサーバー上で任意のコードを実行できる可能性がある」という内容で、HackerOneバグ報奨金プログラムを通じてjoaxcar氏が報告したものです。

影響を受けるバージョンは「GitLab CE・EEの7.0以降、今回のパッチを当てるまでの全バージョン」と広範。バージョン7.0は2014年リリースなので、12年にわたって影響を受ける可能性がある状態でした。

GitLabでは現地時間10月12日にも危険度「緊急」の脆弱性・CVE-2026-97229を含む24件に対応するパッチをリリースしていますが、このときのパッチを適用済みのインスタンスも今回の対象に含まれます。

なお、GitLabによると、CVE-2026-110264が攻撃に悪用された形跡はないとのこと。サイバーセキュリティ・社会基盤安全保障庁(CISA)が公開している「既知の悪用済み脆弱性一覧」にも含まれていないことが確認されています。

View the original on GIGAZINE →

KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.