[ITmedia News] 日本企業狙う不正アクセスにAI 攻撃者が自立型侵入テスト「ARTEX」を悪用 GMOイエラエ調査
著者
 梅林日奈子
[ITmedia]
相次ぐ不正アクセスの攻撃元の多くがAIであることを確認した――GMOサイバーセキュリティ byイエラエは10月19日、日本企業を狙った不正アクセスで、AIを使った侵入テストツール「ARTEX」の悪用を確認したと発表した。
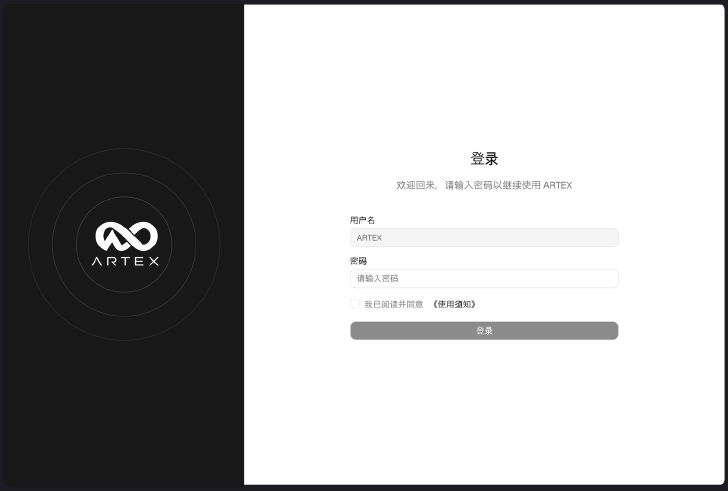
ARTEXは、中国で開発されたオープンソースの侵入テスト自動化ツール。本来は、外部のLLM(大規模言語モデル)と連携してシステムの脆弱性を見つけ、サイバー攻撃の対策に役立てるものだが、米セキュリティ企業CrowdStrikeも、9月下旬~10月上旬に韓国の金融機関を狙ったサイバー攻撃でARTEXが悪用されたと報告していた。
GMOサイバーセキュリティが日本企業を狙った不正アクセスの攻撃元について外部機関と連携して調査したところ、同社が観測できる範囲では、少なくともその攻撃元はほぼ日本だけを標的にしていた。同攻撃元が狙っていた日本企業は約20社で、うち9社は同じ業種に属していたという。
韓国の事案に関するCrowdStrikeの調査結果も踏まえ、同社は「(攻撃者は)国と業種を絞った攻撃キャンペーンを行っており、キャンペーンごとに別の攻撃用ホストを用意して攻撃を実行してきている」との見方を示した。
調査を進めるうち、日本企業を中心に狙うAIを使った攻撃用インフラ6台も発見した。主な標的は、それぞれ「デジタルギフト・小売り流通」「教育・ギフト・印刷」「ポイントギフト・マーケティング」「保険・金融」「EC・メディア・物流」「EC」と、攻撃元ごとにメインで狙う業種が分かれていた。
同社によると、一連の調査で標的として確認した日本企業のうち、8社は9~10月に情報漏えいを公表していたという。調査結果を踏まえ、同社は「同一の攻撃グループによる犯行により複数の被害が発生している」と説明。被害防止に向け、調査で得た情報を法執行機関に共有したとしている。
なお、韓国の事案では、中国DeepSeekの「DeepSeek v4.1-flash」を中心に、中国Zhipu AIの「GLM-5.3」や米xAIの「Grok 4.6」をつないで悪用されていたことが、CrowdStrikeの調査で判明している。一方、日本の事案で使われた具体的なAIモデルについては、ブログ内では明示していない。
同社は15日のブログで、脆弱性情報に記載のないバージョンの欠陥をAIで探す手法や、数百のIPアドレスを切り替えて防御機器の遮断を回避する手口なども紹介していた。GMOサイバーセキュリティのGMOサイバーセキュリティでGMOサイバー犯罪対策センター局長を務める福森大喜氏は、攻撃ログから人間とAIの攻撃を見分ける研究の知見も踏まえ、当時から「攻撃にAIが使われたことはほぼ間違いない」と分析していた。
加えて、被害が相次ぐ背景について「AIの進化によって誰でも簡単に攻撃できるようになったことだけが被害が多発している理由ではなく、熟練の攻撃者が攻撃側と防御側のミスマッチを徹底的に分析して攻撃してきている。そのミスマッチを突くためにAIの特徴をフル活用している」との見解も示していた。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.