Amenaces als avions, neveres que es desconnecten…: la setmana més estranya i inquietant per a Europa
Aquesta setmana, desenes de vols han rebut avisos de bomba a Europa. I aquestes últimes setmanes, també, uns atacs informàtics han alterat les neveres de centenars de supermercats i les cambres frigorífiques de tres centres de l’EFS, l’organisme que gestiona els bancs de sang a l’estat francès. Cap govern no se n’ha atribuït l’autoria o ha acusat formalment ningú, no hi ha cap reivindicació verificada i la Comissió Europea considera que és massa d’hora per a concloure si els fets estan relacionats. Però l’alarma és pública.
Ara com ara no hi ha dades que permeten d’establir qui hi ha al darrere, amb quina finalitat s’actua ni si els tres fronts responen a una mateixa operació. Les circumstàncies i evidències són diferents en cada cas. Per això detallem què consta de cada cas i quines són les hipòtesis principals.
Els vols: avisos per correu electrònic i per telèfon
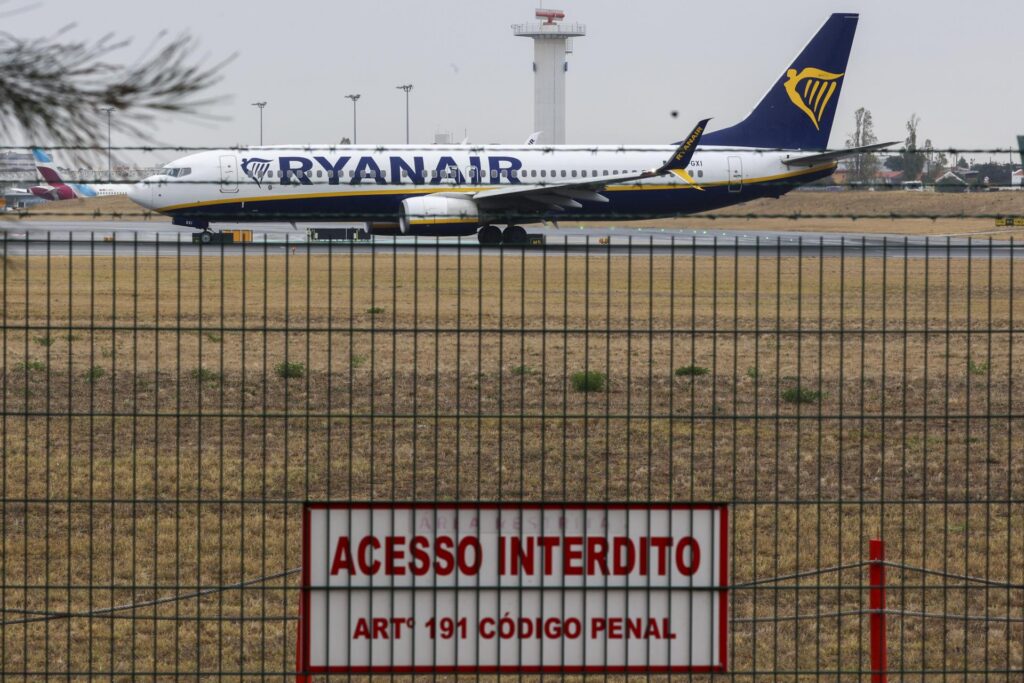
El primer cas conegut és del 2 de novembre, dilluns passat, quan un avió de la companyia Wizz Air que havia eixit de Luton va haver de ser desviat cap a Hongria per una amenaça rebuda en ple vol. Dimarts, no pas menys de set vols i un creuer van rebre amenaces: dos vols cap a Varsòvia, dos cap a Sofia, dos cap a Roma i un cap a Múrcia. Aquest últim, de Ryanair, provenia de Manchester i va aterrar amb 121 ocupants. L’aeroport de Varsòvia va haver de tancar breument, l’aviació italiana va escortar un dels vols cap a Roma i a Grècia van escorcollar un creuer que anava cap a Israel.
Dijous hi va haver un bon nombre de casos: gairebé trenta vols afectats a la fi del dia, segons Reuters, amb aparells procedents de setze països. Caces italians van escortar un avió de Finnair fins a Roma; caces francesos van interceptar un vol d’Aer Lingus de Dublín a Roma i el van fer aterrar a la base d’Évreux perquè el pilot no havia cooperat tal com s’esperava, segons el gabinet del primer ministre francès, Sébastien Lecornu, que no n’ha explicat el motiu; i l’aviació búlgara va escortar tres avions de línia fins a terra. A l’estat espanyol, la Guàrdia Civil va rebre tres amenaces per correu electrònic en menys de vint minuts, cap a les nou del matí, que afectaven un vol d’Air Europa de Madrid a París i dos d’Iberia procedents de Roma i de Milà.
Divendres, les amenaces van continuar. La policia txeca en va registrar nou en vols amb arribada o eixida de Praga; quatre avions que sobrevolaven França van aterrar sense incidents; i l’aeroport de Copenhaguen en va rebre per segon dia consecutiu. També caces hongaresos van escortar vols de Brussel·les a Sofia i de Praga a Bucarest i Xipre, i el ministre de Defensa hongarès, Romulusz Ruszin-Szendi, va dir que l’OTAN havia ordenat el vol d’algunes patrulles aèries per la zona. Un vol de Wizz Air de Praga a Roma va haver de ser desviat cap a Venècia.
En cap cas no s’han trobat artefactes explosius i no hi ha constància de ferits. El govern britànic ha parlat de farses malicioses i l’Agència de Seguretat Aèria Europea (EASA) ha dit que el risc per a la seguretat era baix, tot i que els desviaments implicaven una càrrega addicional.
Què mostren els casos coneguts fins ara?
Les dades disponibles no permeten d’identificar-hi un patró clar. Hi ha repeticions: Roma, Sofia, Varsòvia i Praga apareixen com a destinacions dels vols en diverses jornades, i Ryanair i Wizz Air són les companyies esmentades amb més freqüència. Però també hi ha LOT, SAS, Finnair, Iberia, Air Europa, Aer Lingus, KLM, EasyJet i Air Serbia. Els avisos han arribat per correu electrònic a aeroports i companyies (Madrid, Praga, Roma i Milà) i per telèfon als controladors aeris italians i a les autoritats portugueses: en alguns casos, quan l’avió ja era en l’aire.
Ni les autoritats ni els analistes que s’hi han pronunciat públicament no han explicat si aquestes repeticions responien a un criteri de selecció. No hi ha una llista oficial completa dels vols afectats i les xifres varien segons la font.
Missatges signats i reivindicacions no verificades
Dijous, un correu titulat “Amenaces”, enviat a companyies, gestors aeroportuaris i proveïdors de serveis de Fiumicino i Malpensa, deia que procedia de “lluitadors de l’Estat dels Mascles”, un moviment antifeminista d’extrema dreta prohibit a Rússia, i afirmava que hi havia artefactes en vols procedents d’Hèlsinki i de Dublín que explotarien al cap de seixanta minuts. El fundador del moviment, el blocaire rus Vladislav Pozdniakov, ha dit que el grup ja no existia i que ell no hi tenia cap relació.
Divendres, redaccions de diaris d’Irlanda i de Bulgària van rebre correus amb amenaces de bomba signats per un suposat Mikhaïl Andrópov, titulats “Missatge a Occident”, que es presentaven com a reivindicació de l’onada d’avisos als vols i com a antesala d’atacs al transport a Europa. La radiotelevisió pública irlandesa RTÉ va haver d’evacuar les oficines i va suspendre la programació; a Bulgària, el correu va arribar a Nova TV. També es van haver d’evacuar més seus de mitjans de Dublín i Sky va informar que havia rebut una amenaça de seguretat. Reuters no n’ha pogut establir el remitent, d’on provenien els correus ni si tenien el mateix origen que les amenaces als vols.
Neveres i congeladors de supermercats
Sobre els incidents en neveres i congeladors, la primera onada va afectar l’estat francès la nit de l’11 al 12 d’octubre. Algú va accedir de manera remota als controladors de refrigeració de centenars de supermercats i en va activar els cicles de desgel, amb temperatures que arribaven a 50 graus; els detallistes calculen les pèrdues en milions d’euros en aliments malmesos. Entre les cadenes afectades hi havia Intermarché, Carrefour, Monoprix, E.Leclerc i Coopérative U. Es calcula que els establiments afectats van ser entre 500 i 700.
La nit de l’1 al 2 de novembre es va repetir un atac semblant en supermercats de no pas menys de vuit països, entre els quals Bèlgica, Luxemburg, els Països Baixos, Suècia, Irlanda, Estònia i Finlàndia. SuperValu va retirar productes de 13 botigues de les 223 que té a Irlanda; en una botiga d’ICA a Estocolm, els equips estaven fixats a 50 graus, i a Estònia un congelador d’un supermercat Selver va arribar a la mateixa temperatura. El director de l’empresa belga Sabcobel, que gestiona els sistemes de Delhaize, va explicar que els atacants havien posat les màquines en mode de desgel. La fiscalia federal belga ha obert una investigació penal, sense qualificar de moment els fets d’atac informàtic.
Contra allò que es va dir en un primer moment, els equips afectats no són d’una sola marca. El 12 d’octubre, l’agència francesa CERT-FR va alertar de problemes en controladors de Danfoss de les sèries AK-SM i AK-SC, i l’endemà va ampliar l’avís als sistemes XWEB de Copeland i de Dixell. Les primeres informacions sobre la segona onada tornen a apuntar a controladors de Danfoss. L’empresa ha dit que uns quants equips afectats eren obsolets o que ja no rebien actualitzacions de seguretat. Forescout, empresa de ciberseguretat, ha comptat prop de 13.000 sistemes de refrigeració vulnerables en 99 països, i un 80% dels serveis Danfoss AK-SM 800A que ha observat funcionaven amb programari desfasat amb vulnerabilitats conegudes. Encara no s’ha establert la manera com hi van accedir els atacants.
Tal com passa amb els avions, ningú no ha reivindicat els atacs i no consta cap demanda de rescat ni exigència de cap mena; cap autoritat no ha identificat tampoc el mòbil de l’acció. L’analista britànic Ken Munro va dir a CNN que l’absència de peticions de rescat suggeria que l’objectiu era simplement causar molèsties o inquietar l’opinió pública. Segons Forescout, grups d’atacants informàtics vinculats a Rússia, com Z-Pentest Alliance i NoName057(16), han reivindicat més de vint atacs contra sistemes de refrigeració d’ençà del gener, però de moment no se n’ha establert cap relació amb aquestes onades.
Els centres de sang
El 3 de novembre, l’EFS va confirmar que un incident de ciberseguretat ocorregut la nit de l’1 al 2 de novembre en un proveïdor havia afectat els sistemes de supervisió i control de cambres frigorífiques de tres centres regionals seus, on es conserven plasma i més productes sanguinis. Els paràmetres de temperatura i de desgel hi van ser modificats, però les alarmes van permetre d’intervenir-hi a temps i l’EFS assegura que no s’ha perdut cap producte sanguini ni s’ha identificat cap impacte sanitari. L’atac no va entrar als sistemes de l’EFS, sinó als de l’empresa que li subministra els equips.
L’empresa, que Le Canard Enchaîné identifica com a Coolworld, va reconèixer el 4 de novembre que un nombre limitat de les seues unitats havia estat afectat per un incident en un programari de monitoratge remot de sistemes de refrigeració, i va atribuir la vulnerabilitat a un component subministrat per un tercer que no controlava directament. Fins ara no s’ha fet públic que els equips ni la vulnerabilitat siguen els mateixos que en els atacs als supermercats.
Les hipòtesis sobre l’autoria
Cap govern europeu no ha assenyalat un responsable dels fets d’aquesta setmana. El ministre d’Afers Estrangers espanyol, José Manuel Albares, va qualificar el conjunt d’amenaces als vols i els atacs a les neveres i als bancs de sang “d’agressió híbrida i, d’alguna manera, psicològica”, i va afegir que caldria temps per a saber què havia passat. La comissària de Tecnologia europea, Henna Virkkunen, va dir a Reuters que Europa sofria d’ençà del 2022 operacions híbrides (sabotatges d’infrastructures, incursions de drons, intrusions informàtiques i interferències electorals) i que no sempre hi havia Rússia al darrere, tot i que sovint sí. La Comissió Europea ha activat un mecanisme d’intercanvi d’informació entre estats i considera que és massa d’hora per a concloure si els incidents estan relacionats.
Els analistes més coneguts d’aquesta mena de temes tenen parers divergents. Eric Schouten, del grup de seguretat aèria Dyami, va dir que era difícil de provar la presència d’un estat al darrere, però que les amenaces s’ajustaven al patró típic d’un atac híbrid. Fredrik Wesslau, del European Council on Foreign Relations, diu que hi ha indicis que Rússia pot ser al darrere de tot, però sense aclarir quins. Eliran Almog, de l’empresa Cyviation, va apuntar que les amenaces falses podien servir tant per a alterar les operacions com per a observar com hi responien les companyies, els aeroports i les autoritats. Matthew Borie, d’Osprey Flight Solutions, va comentar, entre més hipòtesis, que una amenaça n’haja desencadenat unes altres per imitació o que una persona o un grup n’haja enviat moltes. Reuters recull que els experts consideren possible tant que els avisos provinguen de persones amb greuges personals o d’imitadors com que formen part d’un atac híbrid coordinat.
Uns quants governs europeus (Dinamarca, Polònia i Romania, entre més) han acusat Moscou d’atacs híbrids en uns altres casos, i Alemanya ha atribuït a Rússia un incident amb drons a l’aeroport de Leipzig. Moscou i Teheran –que també ha estat acusat en alguns casos– neguen les acusacions. Cap govern no s’ha atribuït formalment les amenaces d’aquesta setmana.
Què no s’ha establert?
Fins ara, no s’ha fet públic qui ha enviat les amenaces ni d’on; si els correus signats amb els noms d’Estat dels Mascles i Mikhaïl Andrópov corresponien a algú real; de quina manera es va accedir als sistemes de refrigeració, ni si les amenaces als avions, els atacs a les neveres dels supermercats i l’incident als centres de sang formaven part d’una mateixa operació. Tampoc no hi ha reivindicacions verificades ni demandes econòmiques conegudes.
Les investigacions continuen en uns quants països: la unitat antiterrorista i de ciberdelictes de la policia txeca, la policia danesa i la portuguesa investiguen les amenaces, i la fiscalia belga els atacs a les neveres. A Irlanda, l’estat francès i Itàlia, els governs han expressat inquietud perquè ningú sap en realitat a què responien ni tan sols si tenien alguna mena de patró.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.