610億円相当の仮想通貨が盗まれたBitgetハッキング事件、第三者製セキュリティ製品のゼロデイ脆弱性が侵入経路
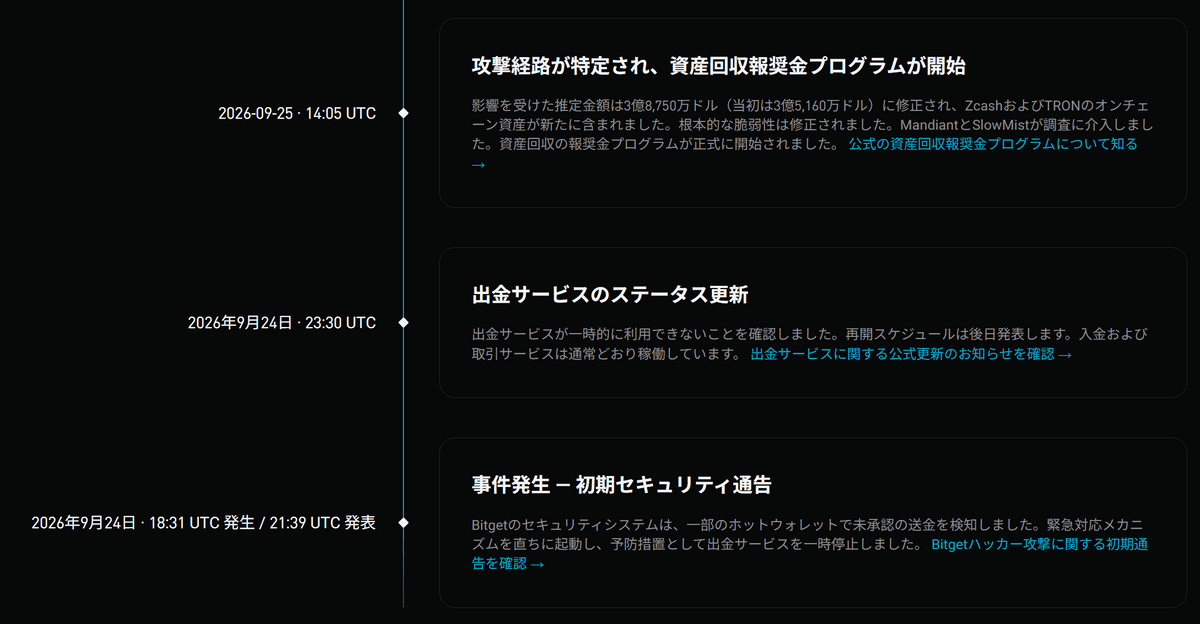
仮想通貨取引所は外部からの攻撃を防ぐためにファイアウォールやアクセス制御など複数のセキュリティ製品を利用しています。Bitgetによると、攻撃者は第三者製セキュリティ製品の脆弱性を悪用し、高い権限を持つ内部認証情報を取得したとみられています。その認証情報を使ってウォレットシステムに偽の出金命令を送り込み、既存のリスク検証を回避して仮想通貨を外部へ送金しました。
セキュリティ企業SlowMistの調査では、攻撃に関連する活動は仮想通貨が流出する前の2026年8月31日までさかのぼるとのこと。名称が伏せられた製品Aのノードで動作していたサービスがゼロデイ脆弱性の影響を受け、攻撃者はサービスのプロセス内で隠されたスクリプトを実行しました。さらに環境変数に保存されていたデータベースのパスワードを読み出してデータベースへ接続していたと報告されています。9月23日と9月25日にも別のノードで同様の活動が確認されました。
続いて攻撃者は別のセキュリティ製品Bの管理環境にもアクセスしました。Google傘下のセキュリティ企業Mandiantの調査では、攻撃者が製品Bに「Webシェル」と呼ばれる遠隔操作用プログラムを設置し、外部の指令サーバーとの通信経路を確保。そこを足掛かりにウォレット関連システムへ侵入範囲を広げ、悪意のあるプログラムを配置したとされています。
SlowMistは削除済みファイルの復元によって攻撃に使用されたツールを発見済み。ツールはウォレットシステムの出金ロジックに合わせて細かく調整されており、リスク管理用のパラメーターを偽装して出金リクエストを生成・実行する機能を備えていたとのこと。
Bitgetは事件後に脆弱性を修正するとともに内部の認証情報をすべてリセットし、高い権限を持つアカウントの管理を強化しました。問題となった第三者ベンダーにも通知し、影響を受けた機能を停止したほか、出金処理に独立した検証を追加しています。また、被害額を上回る4億6400万ドル超(約733億円)の「Bitget保護基金」で事件による財務的な損失をカバーしており、顧客への影響はないとのこと。
BitgetはMandiantやSlowMistと引き続き調査を進めており、より詳細な技術情報を盛り込んだ正式なセキュリティレポートを公開する予定です。第三者製セキュリティ製品の具体的な名称などは記事作成時点で明らかにされておらず、調査の進展に合わせて追加情報を公開すると述べています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.