[ITmedia News] 大和証券・シチズン漏えい、システム提供元が経緯公表 金曜夜に攻撃、DB監視アラートで発覚→遮断
著者
 岡田有花
[ITmedia]
大和証券とシチズン時計の顧客情報が漏えいした可能性がある問題で、漏えい元となったFAQシステム「i-ask」の提供元、スカラコミュニケーションズは10月6日、不正アクセス発見の経緯などを公表し、謝罪した。
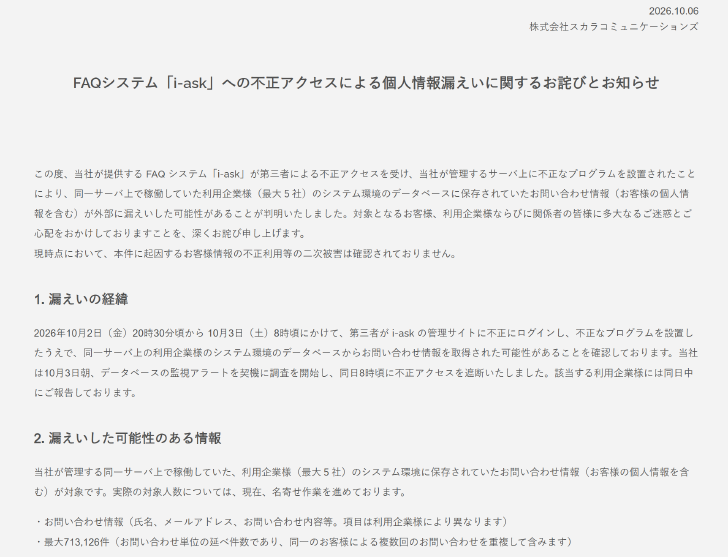
同社によると、10月2日金曜の午後8時30分ごろ、i-askの管理サイトが不正ログインを受け、サーバに不正なプログラムが設置された。翌3日土曜朝に監視アラートを受けて調査を始め、同日午前8時ごろにアクセスを遮断した。
同じサーバ上で稼働していた利用企業最大5社の問い合わせ情報、延べ最大71万3126件が漏えいした可能性があるという。件数は問い合わせ単位の延べ数で、実際の対象人数は名寄せ作業を進めている。
うち2社・大和証券は約11万人分を含む約22万件、シチズン時計は約10万人分が漏えいした可能性があると発表済みだ。
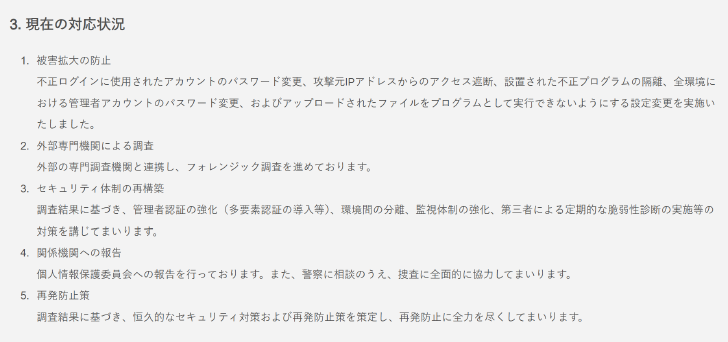
同社は攻撃元IPアドレスからのアクセスを遮断し、不正プログラムを隔離。全環境の管理者アカウントのパスワードを変え、アップロードされたファイルをプログラムとして実行できない設定にした。今後、多要素認証の導入や環境間の分離などの対策を講じる。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.