« Votre compte Telegram n’est plus seulement le vôtre » : une faille de Telegram Desktop permettait de voler un compte en un clic
Un chercheur en sécurité a découvert une vulnérabilité dans la version desktop de Telegram qui permettait, à partir d’un simple lien cliqué, de dérober les fichiers de session d’un utilisateur et de prendre le contrôle de son compte.
Telegram a corrigé la faille en septembre sans en dire un mot.
Le 7 octobre 2026, le chercheur BeakSec a publié la version finale d’une chaîne d’attaque visant Telegram Desktop, l’application bureau de la messagerie privée.
Vu du côté de la victime, le scénario se résumait à peu de chose, puisqu’il suffisait d’être ajouté à un groupe par un inconnu puis de cliquer sur un lien posté dans la conversation.
« Vous cliquez dessus, et votre compte Telegram n’est plus seulement le vôtre », écrit l’expert en ouverture de son billet. Référencée CVE-2026-107181 et notée 8,6 sur 10, la faille touchait toutes les versions jusqu’à la 7.2.8 et a été confirmée sur Windows.

Et votre vie numérique devient sereine
Bitdefender Premium Security est une solution de cybersécurité européenne qui vous protège automatiquement contre les pirates et toutes les menaces du web. Profitez de vos activités en ligne en toute tranquillité
Un point-virgule mal géré
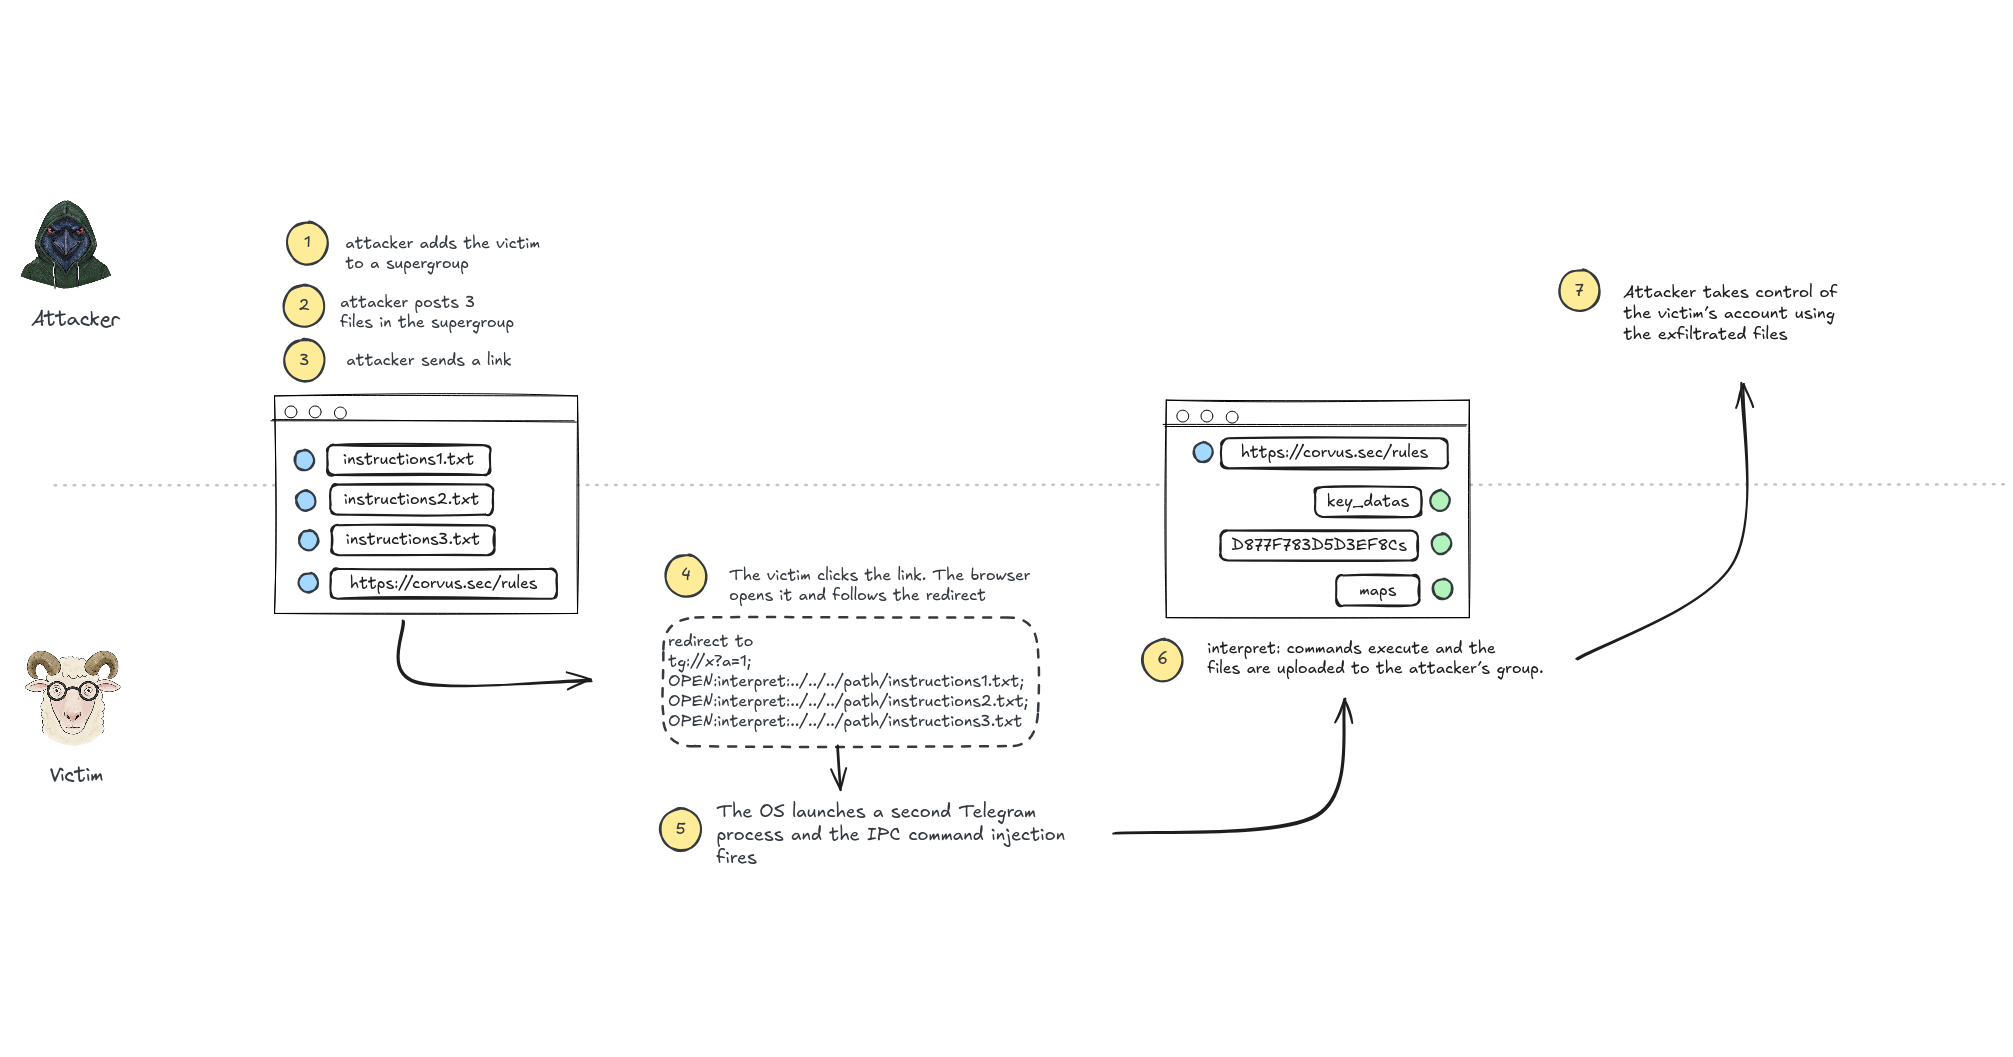
Tâchons de décortiquer le problème. Ici, la faille reposait sur une confusion entre une donnée et une commande. Lorsqu’un lien « tg:// » est ouvert depuis le navigateur, Telegram Desktop transmet ce lien à l’application déjà ouverte via un canal local entre processus.
Ce lien est converti en texte sous la forme « OPEN:<url>; » : le préfixe OPEN: indique à Telegram qu’il doit ouvrir l’adresse qui suit, et le point-virgule marque la fin de l’instruction.
Problème, Telegram ne protégeait pas les points-virgules pouvant figurer dans l’URL elle-même. Ainsi, un attaquant pouvait en ajouter dans le lien : le processus qui envoie le message estimait que ce n’était qu’un simple caractère de l’adresse tandis que pour l’application qui le reçoit, c’était la fin d’une instruction et le début d’une autre.
Un seul lien cliqué pouvait alors déclencher plusieurs commandes. L’une d’elles activait un outil interne de Telegram, conçu à l’origine pour publier les mises à jour de l’application, qui envoyait un fichier vers une conversation en suivant une simple liste d’instructions. L’attaquant n’avait qu’à déposer cette liste dans un groupe où se trouvait la victime pour que Telegram l’enregistre automatiquement sur son ordinateur.
Au moment du clic, l’application expédiait alors à l’attaquant les fichiers qui permettent à la victime de rester connectée. Si celle-ci n’avait pas défini de code d’accès dans Telegram, ils suffisaient pour ouvrir son compte sur un autre ordinateur et en prendre le contrôle.
Le correctif n’en disait rien
Signalée le 25 juin, la faille a été corrigée par Telegram le 16 septembre, et la version 7.2.9 a été publiée le lendemain.
BeakSec relève toutefois que la note de version n’évoquait qu’un problème d’affichage, que la modification décisive portait un intitulé anodin annonçant le retrait d’un ancien utilitaire, et qu’aucun avis de sécurité ne l’a accompagnée.
Le correctif supprime la fonction défaillante et empêche désormais les points-virgules contenus dans un lien d’être lus comme des séparateurs de commandes.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.