Google a laissé traîner un faux Chrome frauduleux sur le Play Store

Une fausse version du navigateur Chrome a été découverte sur le Google Play Store. Passée sous les radars de Google, cette application malveillante a été téléchargée plus de 100 000 fois avant d’être retirée.
Google veut sécuriser Android. C’est d’ailleurs la raison pour laquelle la firme de Mountain View a récemment dévoilé son intention de compliquer la tâche des utilisateurs souhaitant installer des applications en dehors du Google Play Store.
Pour ce faire, Google a prévu de rendre le sideloading beaucoup plus compliqué à mettre en place. Une façon pour l’entreprise de forcer les utilisateurs à ne télécharger que des applications vérifiées et censées être sécurisées, depuis son Google Play Store.
Malheureusement pour Google, sa boutique d’applications mobiles est loin d’être parfaite. Si celle-ci a déjà été épinglée à plusieurs reprises par le passé pour avoir laissé passer des applications peu recommandables, l’entreprise avait, en principe, renforcé la sécurité de sa boutique pour éviter ce genre de mauvaise surprise. C’est d’ailleurs ce qui lui a permis, l’an dernier, de bloquer quelque 1,75 million d’applications potentiellement dangereuses de sa boutique officielle. Mais visiblement, Google a encore quelques efforts à faire pour que son Play Store soit irréprochable.
Un faux Google Chrome frauduleux promu et téléchargé plus de 100 000 fois
Aussi incroyable que cela puisse paraître, une fausse version de Google Chrome, non détectée par Google, a été proposée au téléchargement sur le Play Store. Téléchargée plus de 100 000 fois, cette application malveillante était proposée par un développeur nommé « Hizbartech », et n’avait en réalité rien d’un navigateur Web. Il s’agissait en réalité d’une application de discussion fonctionnant avec des réponses préenregistrées.
Comment Google a-t-il pu laisser passer ça ? Pour bien comprendre, il faut remonter au 22 août dernier, date à laquelle l’application a été publiée à l’origine sous un autre nom, « Ball Bounce », sous la forme d’un simple jeu. Le développeur de ladite application a pu, dès la fin du mois de septembre, modifier le nom de son application, sa description mais aussi et surtout son icône pour faire passer celle-ci pour la version légitime de Google Chrome.
Le développeur usurpateur a ensuite payé pour sponsoriser son application sur le Google Play Store, faisant ainsi apparaître celle-ci en haut des résultats de recherche, au-dessus de la version légitime de Google Chrome, lorsque les utilisateurs lançaient la requête « Chrome » dans le moteur de recherche.
Il a finalement fallu qu’un utilisateur de Reddit dénonce l’opération suspecte dans une publication envoyée sur le forum, et rapidement relayée par Piunikaweb et Android Authority pour que Google réagisse finalement et procède au retrait de l’application malveillante.
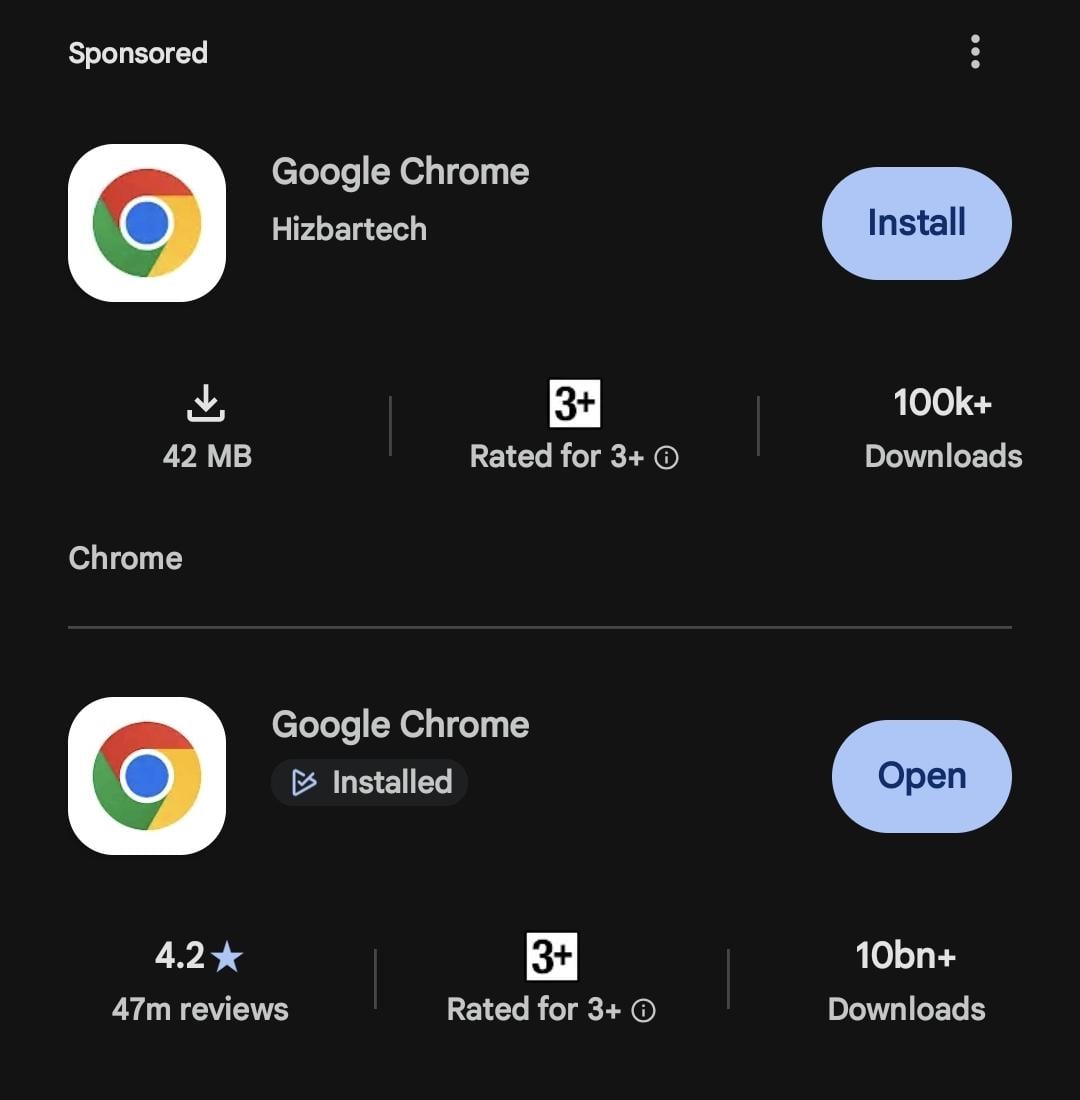
Google pris à son propre piège
Pour Google, c’est un peu la douche froide. Depuis plusieurs mois, Google prône sa boutique d’applications comme le moyen le plus sûr d’installer des applications face aux risques générés par le sideloading. Pourtant, force est de constater que le Play Store n’est pas aussi parfait en termes de sécurité que veut bien le faire croire Google.
Cette affaire, qui a le don de mettre Google face à ses contradictions, démontre que la firme de Mountain View a encore un peu de travail devant elle pour ce qui est de sécuriser le Play Store. Comment est-il possible qu’un développeur puisse modifier aussi facilement le nom et l’icône d’une application dans la boutique ? Surtout, comment les équipes de Google justifient-elles l’absence totale de vérification des annonces publicitaires payantes qui ont en l’occurrence permis à un fraudeur d’acheter de la visibilité pour une application malveillante ?
En attendant que Google prenne les mesures nécessaires pour qu’un tel épisode ne se renouvelle pas, il est conseillé de toujours vérifier l’identité exacte du développeur des applications que vous téléchargez sur le Play Store, ainsi que le nom du package de l’application. Surtout, évitez autant que possible de cliquer sur les résultats sponsorisés affichés tout en haut des résultats de recherche.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.