Миллиарды попыток взлома домашних сетей: телевизоры, розетки и NAS стали главными мишенями хакеров

Опрос
реклама
| Новости Software |
Самое интересное в обзорах
30.10.2026 [11:00],
Специализирующаяся на вопросах кибербезопасности компания Bitdefender и производитель сетевого оборудования Netgear представили результаты совместного исследования, в котором рассматривается эволюция угроз в сегменте интернета вещей (IoT). Относящиеся к этой категории устройства, говорится в докладе, повысили уязвимость пользователей перед автоматизированными кибератаками и масштабными вредоносными кампаниями.
Источник изображений: netgear.com
В основу исследования легли телеметрические данные, собранные в период с января по сентябрь 2026 года в 10,4 млн «умных» домов по всему миру. Специалисты Bitdefender проанализировали 5,4 млрд связанных с безопасностью событий и 1,2 млрд случаев обнаружения уязвимостей. В рамках исследования установлены 4,85 млрд попыток входа на домашние маршрутизаторы — по две попытки в день в среднем на каждый; зафиксированы 466,6 млн попыток подбора паролей. В работе также рассматриваются наиболее значимые инциденты, в том числе ликвидация четырёх IoT-ботнетов минюстом США и обнаружение в приложениях для смарт-телевизоров ПО, превращающего их в прокси-серверы.
В современных реалиях одно устройство может стать объектом для четырёх сценариев: прямая атака, превращение в прокси-сервер, датчик для сбора информации и точку проникновения в сети. Среди всех категорий устройств первое место заняли умные телевизоры, в которых могут сочетаться все четыре роли — для них было зафиксировано 270,3 млн случаев наличия уязвимостей.
Число подключённых к интернету устройств растёт, а разведка становится основным типом атак — на одно домохозяйство в среднем приходятся 24 подключённых устройства; в прошлом году их было 22. На долю разведывательных действий приходятся 90,1 % всех зафиксированных атак: автоматизированные системы сканирования обнаруживают слабо защищённые сети и устройства, чтобы использовать их для более масштабных атак или включения в состав ботнетов.
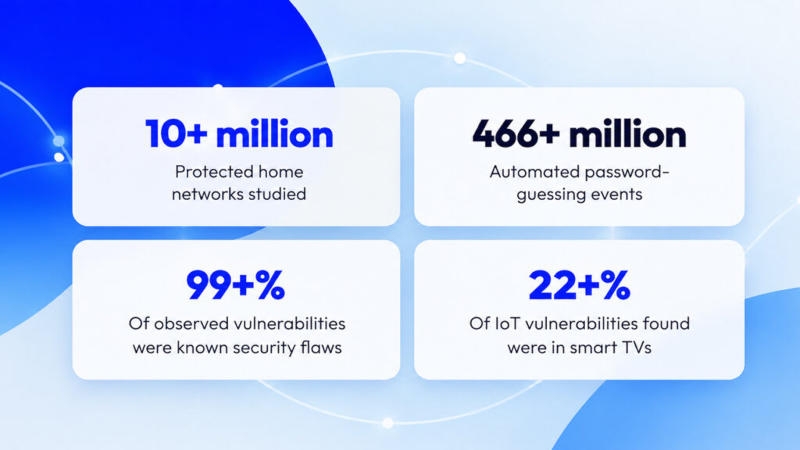
Наиболее уязвимы телевизоры (22,7 %), умные розетки (22,4 %) и сетевые хранилища (22 %) — они составляют 67,1 % выявленных уязвимостей. В прошлом году в лидерах были стриминговые устройства (25,9 %) и смарт-телевизоры (21,3 %) — актуальные данные указывают, что наибольшему риску подвержено оборудование с длительным сроком службы, потому что его редко меняют, и оно зачастую остаётся подключённым к сети даже после прекращения выпуска обновлений и поддержки.
Почти все выявленные на устройствах уязвимости общеизвестны: в 99,7 % случаев соответствующие записи имеются в реестре; слабые пароли и передача учётных данных составляют лишь доли процента. Самые распространённые подключённые устройства — смартфоны и телевизоры. На смартфоны приходятся 20,4 % устройств, выявленных в домашних сетях, далее следуют телевизоры (10,6 %), компьютеры (10,0 %), сетевое оборудование (6,2 %) и стриминговые устройства (7,3 % в 2025 и 5,4 % в 2026 году). В список также попали планшеты (4,8 %) и IP-камеры (4,1 %).
Чаще всего атаки вызывают ошибки памяти и сбои в работе. На долю ошибок переполнения приходятся около 54 % инцидентов, за ними следуют отказы в обслуживании (около 18 %) и повреждения памяти (около 17 %). Наиболее опасные последствия, позволяющие злоумышленникам получать контроль над оборудованием, встречаются гораздо реже: повышение привилегий (5,3 %), выполнение произвольного кода (3,8 %) и получение доступа к информации (1,2 %) — в совокупности около 10,3 %.
Источник:
Если вы заметили ошибку — выделите ее мышью и нажмите CTRL+ENTER.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.