Обнаружен вирус CLOSEDQUORUM, который после взлома Windows обращается за советами к ИИ

Опрос
реклама
| Новости Software |
Самое интересное в обзорах
23.09.2026 [13:07],
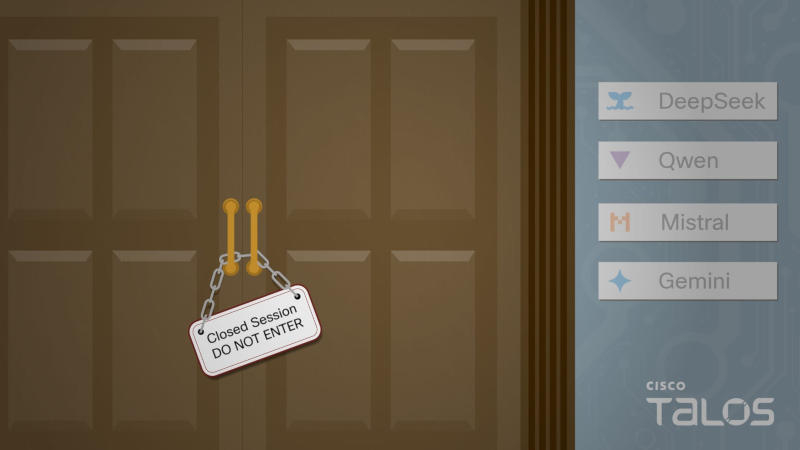
Специалисты по кибербезопасности Cisco Talos обнаружили вредоносную программу CLOSEDQUORUM, которая после компрометации целевой системы на базе Windows обращается за дальнейшими инструкциями к системам искусственного интеллекта четырёх поставщиков: Google Gemini, DeepSeek, Alibaba Qwen и Mistral.
Источник изображения: talosintelligence.com
После развёртывания на компьютере жертвы вредонос не требует постоянных команд от оператора-человека. Это, по словам экспертов, первый задокументированный вирус для Windows, в котором используется подобный подход для организации управления и контроля. Случаев применения CLOSEDQUORUM на практике пока не зафиксировано, но обнаруженные в бинарном файле компоненты связывают разработчика с сообщениями от 2025 года, которые публиковались на форумах, посвящённых махинациям с банковскими картами.
После развёртывания написанный на языке Go вредонос делегирует выбор следующего действия «кворуму» больших языковых моделей, которые голосуют за то, что следует предпринять дальше. В случае равенства голосов приоритет отдаётся DeepSeek, за которым следуют Qwen, Mistral и Gemini. Эта схема избавляет механизм атаки от «узкого места», связанного с человеческим фактором. «Операторы-люди ограничены объёмом внимания, рабочим временем и умственной нагрузкой. Система ИИ способна выполнить этот этап цепочки атаки и может продолжать работу, даже когда оператор не следит за процессом. Она не отключается, пока злоумышленник спит», — пояснили эксперты.
Модели выбирают из заданного набора действий. Это может быть запуск команд для захвата дампа памяти процесса LSASS, отвечающего за учётные данные и процесс аутентификации, для кражи сохранённых паролей из браузеров и извлечения данных из криптовалютных кошельков. Механизм внедрения предполагает запуск вредоносного кода под видом легитимного процесса. Третий вариант предполагает закрепление — обеспечение постоянного присутствия вредоноса на заражённом устройстве.
Каждому заказчику разработчик предоставляет индивидуальную версию исполняемого файла с уникальным Discord-вебхуком и API-ключами для больших языковых моделей. Украденные данные поступают в Discord-канал оператора в зашифрованном виде на основе алгоритма AES-256-GCM, причём ключ шифрования меняется ежедневно и вычисляется оператором на основе временной метки сообщения. Для обнаружения вторжения, указывают эксперты, требуется проводить поведенческий анализ действий приложений на компьютере: если фиксируются обращения к ИИ-платформам, одновременно фиксируются попытки доступа к дампу LSASS, в приостановленные процессы внедряется некий код, а через WMI в системе создаются механизмы закрепления, это указывает на вторжение.
Источник:
Если вы заметили ошибку — выделите ее мышью и нажмите CTRL+ENTER.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.